



Phishing ist der Versuch, Zugangsdaten mit einer gefälschten Nachricht und einer nachgebauten Anmeldeseite abzugreifen. Das Wort ist aus dem englischen fishing gebildet. Angegriffen wird dabei der Mensch, und dafür braucht es keine Lücke in der Software.
- Phishing
Der Versuch, Zugangsdaten mit einer gefälschten Nachricht und einer nachgebauten Anmeldeseite abzugreifen.
Beispiel: „Das Phishing kam als angebliche Rechnung mit einer Frist von 24 Stunden.“Auch: Die einzelne Nachricht heißt Phishing-Mail. Die Spielarten tragen eigene Namen: über SMS Smishing, über Anrufe Vishing, über einen QR-Code Quishing, auf eine bestimmte Person zugeschnitten Spear Phishing.
Abgrenzung zu Typosquatting: Dort wartet jemand darauf, dass sich Besucher vertippen. Beim Phishing bringt der Angreifer die Adresse gleich mit.
Wie ein Phishing-Angriff abläuft
In vier Schritten, die aufeinander aufbauen. Am Anfang steht eine Nachricht, die einen Grund zum Handeln liefert, am Ende der Zugriff auf ein Konto.
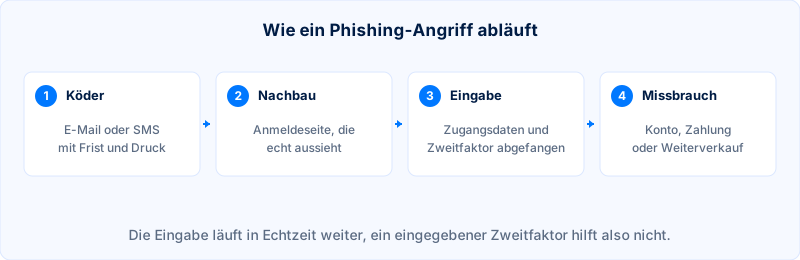
Entscheidend ist der dritte Schritt. Moderne Seiten reichen die Eingabe in Echtzeit an den echten Dienst weiter und fragen auch den Code aus der App ab. Ein Zweitfaktor, der eingetippt wird, schützt deshalb weniger als erwartet; einer, der an die Adresse gebunden ist, schützt zuverlässig, siehe Passkeys.
Woher das Wort Phishing kommt
Aus der Zeit, als Amerika online ging. Belegt ist der Begriff ab Januar 1996 in Diskussionsgruppen rund um den Dienst AOL; die Quellen nennen den 2. und den 28. Januar und zwei verschiedene Gruppen. Angreifer gaben sich dort als Mitarbeiter aus und baten um das Passwort. Ein Jahr zuvor war mit AOHell ein Programm erschienen, das genau diese Masche automatisierte.
Die Schreibweise mit ph stammt aus der Szene, die sich seit den 1970er Jahren mit dem Telefonnetz beschäftigte und sich phreaking nannte. Die oft gehörte Erklärung, ph stehe für password harvesting, ist nachträglich erfunden.
Welche Spielarten von Phishing es gibt
Sechs, unterschieden nach dem Weg und nach dem Zuschnitt. Der Ablauf bleibt in allen Fällen derselbe.
Spielart | Weg | Was sie auszeichnet |
|---|---|---|
Phishing | E-Mail, Messenger | Dieselbe Nachricht an viele; der Köder ist allgemein gehalten |
Auf eine Person zugeschnitten, mit recherchierten Namen und Vorgängen | ||
E-Mail, Telefon | Zielt auf Geschäftsführung und Zahlungsfreigaben, oft mit Eilauftrag | |
SMS | Kurze Nachricht mit Link, meist als Paketdienst oder Bank | |
Anruf | Stimme statt Text, inzwischen auch nachgebaute Stimmen von Bekannten | |
QR-Code | Der Link steckt im Bild und entgeht damit vielen Filtern |
Daraus folgt für die Abwehr: Wer nur das Postfach filtert, deckt die halbe Fläche ab. Das BSI beschreibt in seinem Lagebericht genau diese Verschiebung, nämlich einen Rückgang der Angriffe per E-Mail bei gleichzeitiger Zunahme über Messenger und soziale Netzwerke.
Warum der zweite Faktor beim Phishing oft nicht mehr reicht
Weil die nachgebaute Seite heute nur noch durchreicht. Sie steht als Mittelsmann zwischen Opfer und echtem Dienst, zeigt dessen Anmeldemaske, gibt die eingetippten Daten sofort weiter und fragt den Code aus der App ab, sobald der Dienst ihn verlangt, siehe Man-in-the-Middle-Angriff. Am Ende übernimmt der Angreifer die fertige Sitzung.
Fertige Bausätze dafür werden als Dienstleistung vermietet, mit Vorlagen für die bekannten Anbieter. Wirksam dagegen ist nur ein Verfahren, das an die Adresse gebunden ist: ein Sicherheitsschlüssel oder ein Passkey. Beide unterschreiben für die echte Domain und schweigen auf der nachgebauten.
Woran sich Phishing erkennen lässt
Am Druck und an der Adresse. Eine Frist, eine Drohung oder ein unerwarteter Geldbetrag stehen fast immer am Anfang. Danach zählt die Domain im Link, nicht der Anzeigename des Absenders und nicht das Logo. Fehler in der Rechtschreibung taugen seit dem Einsatz von Sprachmodellen kaum noch als Merkmal.
Bei der Domain lohnt der genaue Blick auf die Stelle vor dem ersten Schrägstrich. Angreifer hängen den bekannten Namen gern als Unterdomain an ihre eigene oder tauschen einzelne Zeichen gegen ähnlich aussehende aus anderen Alphabeten, siehe Homograph-Angriff.
Was gegen Phishing hilft
Zwei Gewohnheiten und eine Technik. Die erste Gewohnheit: die Seite selbst aufrufen, statt dem Link aus der Nachricht zu folgen. Die zweite: im Zweifel über einen bekannten Weg zurückfragen, also über die Nummer aus dem eigenen Adressbuch.
Die Technik ist der Passwortmanager. Er füllt Zugangsdaten nur auf der Adresse aus, zu der sie gehören, und bleibt auf der nachgebauten Seite stumm. Dieses Schweigen ist das verlässlichste Signal im ganzen Ablauf. Dazu kommen Zwei-Faktor-Authentisierung und ein Meldeweg im Haus, der ohne Schuldzuweisung auskommt.
Was Phishing-Simulationen nicht leisten
Sie messen eine Quote und ändern selten ein Verfahren. Eine gestellte Testmail erzeugt eine Zahl, die sich gut berichten lässt, und bei der nächsten Welle klicken wieder genauso viele. Wer die Quote zum Ziel macht, bekommt außerdem eine Kultur, in der ein Klick peinlich ist; gemeldet wird dann später oder gar nicht, und genau diese Minuten entscheiden.
Sinnvoll sind Tests, die zwei Dinge liefern: eine Übung für den Meldeweg und eine Liste der Stellen, an denen ein einzelner Klick echten Schaden anrichtet. Die Arbeit liegt danach in der Technik, bei Passkeys und Least Privilege, und nicht in einer besseren Quote.
Eine verdächtige Nachricht prüfen
In drei Handgriffen, ohne auf etwas zu klicken. Den Mauszeiger über den Link halten und die Domain vor dem ersten Schrägstrich lesen. Die Kopfzeilen der E-Mail öffnen und sehen, ob die Prüfungen für SPF, DKIM und DMARC bestanden sind. Und den angeblichen Absender über einen bekannten Weg fragen. Anhänge bleiben zu, bis diese drei Schritte erledigt sind.
Nach einem Klick richtig reagieren
Schnell und ohne Scham. Zuerst das Passwort des betroffenen Dienstes ändern und alle offenen Sitzungen beenden, denn der Angreifer hält sonst eine gültige Sitzung in der Hand. Danach denselben Schritt für jeden Dienst, der dasselbe Passwort hatte, siehe Credential Stuffing. Dann die Stelle im Haus informieren, Protokolle sichern und prüfen, ob Weiterleitungen oder neue Regeln im Postfach eingerichtet wurden; das ist der übliche nächste Schritt der Angreifer.
Die eigene Domain gegen Missbrauch absichern
Mit drei Einträgen im Namensdienst, die zusammen wirken. SPF nennt die Server, die für die Domain versenden dürfen, DKIM unterschreibt jede Nachricht, und DMARC sagt, was mit Post geschehen soll, die durchfällt. Ohne den dritten Eintrag bleiben die ersten beiden folgenlos.
_dmarc.example.de.  IN  TXT  "v=DMARC1; p=quarantine; adkim=s; aspf=s;
                                 rua=mailto:dmarc@example.de"
Der Wert bei p legt den Umgang fest, von none über quarantine bis reject. Die Adresse hinter rua bekommt die Berichte, aus denen hervorgeht, wer im Namen der Domain versendet. Üblich ist der Weg von none über quarantine zu reject, mit einigen Wochen Beobachtung dazwischen.