



Ein Passkey ist ein Schlüsselpaar, mit dem sich jemand bei einem Dienst anmeldet, gebunden an dessen Adresse. Der private Teil bleibt auf dem Gerät, der öffentliche liegt beim Dienst, und übertragen wird nur eine Unterschrift.
- Passkey
Ein Schlüsselpaar, mit dem sich jemand bei einem Dienst anmeldet, gebunden an die Adresse des Dienstes.
Beispiel: „Mit einem Passkey entfällt das Passwort, und die Anmeldung dauert zwei Sekunden.“Auch: Darunter liegen die Standards WebAuthn vom W3C und FIDO2 der FIDO Alliance. Gespeichert wird der Schlüssel im Gerät, in einem Sicherheitsschlüssel oder im Konto eines Anbieters.
Abgrenzung zur Zwei-Faktor-Authentisierung: Ein Passkey kann beides sein, Ersatz für das Passwort oder zweiter Faktor daneben. Entsperrt wird er durch Gerät und Merkmal.
Wie eine Anmeldung mit Passkey abläuft
In vier Schritten, von denen der Nutzer nur einen bemerkt.
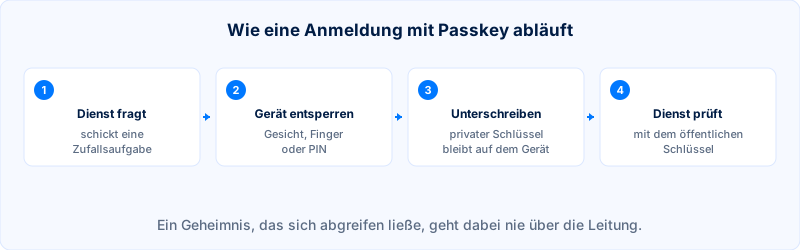
Die Zufallsaufgabe in Schritt eins ist der Grund, warum sich eine Anmeldung nicht aufzeichnen und später wiederholen lässt: Jede Unterschrift gilt genau einmal. Der private Schlüssel verlässt das Gerät dabei nie, und das Entsperren per Gesicht oder Finger ist eine Sache zwischen Mensch und Gerät, bei der keine biometrischen Daten an den Dienst gehen.
Warum ein Passkey gegen Phishing wirkt
Wegen der Bindung an die Adresse. Ein Passkey für example.de unterschreibt nur für example.de; auf einer nachgebauten Seite unter anderer Adresse bietet der Browser ihn gar nicht erst an. Damit fällt der Angriff aus, der bei Passwort und eingetipptem Code funktioniert, siehe Phishing.
Dasselbe gilt für die Weiterleitung in Echtzeit, mit der heutige Bausätze den zweiten Faktor einsammeln, siehe Man-in-the-Middle-Angriff. Auch sie bekommt keine gültige Unterschrift, weil die Adresse im Browser eine andere ist. Und weil beim Dienst nur ein öffentlicher Schlüssel liegt, bringt ein Einbruch dort niemandem etwas, siehe Credential Stuffing.
Wie die Verfahren im Vergleich dastehen
Fünf Stufen, von der schwächsten zur stärksten.
Verfahren | Schutz gegen Phishing | Haken im Alltag |
|---|---|---|
Passwort allein | Keiner | Wird wiederverwendet, steht in Leak-Listen |
Passwort und Code per SMS | Gering | Der Code lässt sich abfragen und umleiten |
Passwort und Code aus einer App | Mittel | Der Code lässt sich auf einer nachgebauten Seite abfragen |
Passkey auf dem Gerät | Hoch | Gerätewechsel und Rückfallweg wollen geregelt sein |
Sicherheitsschlüssel am USB-Anschluss | Hoch | Kostet Geld, und ein zweiter gehört in die Schublade |
Daraus folgt eine einfache Reihenfolge für die eigene Umstellung: zuerst die Konten mit Geld und Daten, dann die Verwaltungszugänge, zuletzt der Rest. Wo ein Passkey nicht angeboten wird, ist ein Code aus einer App immer noch deutlich besser als eine SMS.
Wie verbreitet der Passkey inzwischen ist
Weit genug, um sie zu erwarten. Die FIDO Alliance zählte in ihrem Passkey Index vom 15. Oktober 2026 36 Prozent der erfolgreichen Anmeldungen über Passkeys, nach 26 Prozent im Jahr davor; die Erfolgsquote gibt sie mit 93 Prozent an, gegenüber 78 Prozent bei herkömmlicher Mehr-Faktor-Anmeldung. Für den Mai 2026 nennt ihr Bericht fünf Milliarden Passkeys in aktiver Nutzung.
Die Zahlen stammen vom Verband, der die Standards betreibt, und messen die Dienste, die mitmachen. Als Größenordnung taugen sie trotzdem: Wer heute eine Anmeldung baut, baut sie für eine Welt, in der ein gutes Drittel der Nutzer Passkeys schon kennt.
Was hinter WebAuthn und FIDO2 steckt
Zwei Standards und ein Verband. WebAuthn beschreibt, wie eine Website mit dem Browser über Schlüssel spricht, und ist beim W3C festgeschrieben, dem Gremium, das auch HTML und CSS pflegt. Das Gespräch zwischen Browser und Gerät regelt ein zweites Protokoll namens CTAP. Beide zusammen ergeben FIDO2, den Rahmen der FIDO Alliance, in der die großen Betriebssystem- und Browserhersteller sitzen.
Für die Praxis heißt das: Ein Passkey ist kein Produkt eines Anbieters, sondern ein offener Standard, den alle verbreiteten Browser können. Wer ihn anbietet, bindet sich an niemanden.
Was beim Passkey offen bleibt
Die Frage, wo der Schlüssel liegt. Wird er über ein Konto bei Apple, Google, Microsoft oder einem Passwortmanager abgeglichen, ist er auf allen Geräten verfügbar, und dieses Konto wird zum Dreh- und Angelpunkt; wer es übernimmt, übernimmt alles. Liegt der Schlüssel nur auf einem Gerät, ist dessen Verlust das Problem.
Dazu kommt der Rückfallweg. Fast jeder Dienst hält neben dem Passkey weiterhin Passwort und Zurücksetzen per E-Mail offen, und damit bleibt die schwächste Tür im Haus. Solange das so ist, verschiebt ein Passkey den Angriff auf die Wiederherstellung, siehe Social Engineering. Für Betriebe heißt das: Der Rückfallweg gehört genauso geplant wie die Anmeldung selbst.
Einen Passkey einrichten
In den Sicherheitseinstellungen des Dienstes, meist unter einem Punkt mit dem Namen Passkey oder Anmeldung ohne Passwort. Das Gerät fragt beim Anlegen nach Gesicht, Finger oder PIN und speichert den Schlüssel dort, wo die Verwaltung eingestellt ist. Sinnvoll ist, direkt danach einen zweiten Weg anzulegen, also einen Passkey auf einem zweiten Gerät oder einen Sicherheitsschlüssel, und die Wiederherstellungscodes auszudrucken.
Passkeys in einem Team einführen
Schrittweise und mit einer Liste. Zuerst klären, welche Dienste Passkeys unterstützen und wo der Verwaltungszugang liegt. Dann die Konten umstellen, die Geld bewegen oder Kundendaten sehen. Für geteilte Konten braucht es vorher eine Lösung, denn ein Passkey hängt am Gerät einer Person; üblich ist, solche Konten vorher aufzulösen oder in einen Tresor mit Freigaben zu legen. Zum Schluss die Regel aufschreiben, was bei Geräteverlust passiert.
Passkeys in der eigenen Anwendung anbieten
Über WebAuthn, das jeder verbreitete Browser mitbringt. Die Arbeit liegt weniger in der Schnittstelle als in den Zuständen drumherum: mehrere Passkeys je Konto zulassen, Namen für Geräte vergeben, das Entfernen eines verlorenen Schlüssels ermöglichen und den Rückfallweg absichern. Fertige Bibliotheken gibt es für jede verbreitete Sprache; wer eine Anmeldung von Hand baut, sollte stattdessen eine davon nehmen.