



Die Zwei-Faktor-Authentisierung ist die Anmeldung mit zwei Nachweisen aus verschiedenen Gruppen, etwa einem Passwort und einem Code aus einer App. Ein gestohlenes Passwort allein reicht damit nicht mehr.
- Zwei-Faktor-Authentisierung
Die Anmeldung mit zwei Nachweisen aus verschiedenen Gruppen, etwa Passwort und Code aus einer App.
Beispiel: „Die Zwei-Faktor-Authentisierung verhinderte den Zugriff trotz passendem Passwort.“Auch: Kurz 2FA. Kommen mehr als zwei Nachweise oder wechselnde Kombinationen zum Einsatz, heißt es Mehr-Faktor-Authentisierung.
Abgrenzung zur zweiten Frage: Passwort und Sicherheitsfrage sind zwei Nachweise aus derselben Gruppe und zählen deshalb als einer.
Welche Faktoren es gibt
Drei Gruppen, und die Kombination muss aus zweien davon kommen.
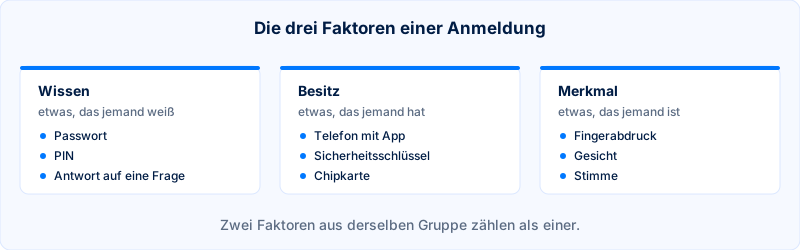
In der Praxis ist die Kombination aus Wissen und Besitz der Normalfall: Passwort und Telefon. Merkmale wie Fingerabdruck oder Gesicht entsperren meist nur das Gerät, auf dem der zweite Faktor liegt.
Welche Verfahren der Zwei-Faktor-Authentisierung wie gut schützen
Es gibt eine klare Rangfolge. Ein Code per SMS ist besser als nichts und lässt sich über den Mobilfunkanbieter umleiten. Ein zeitbasierter Code aus einer App ist deutlich besser und bleibt anfällig, wenn ihn jemand auf einer nachgebauten Seite eintippt, siehe Phishing. Ein Sicherheitsschlüssel oder ein Passkey ist an die Adresse gebunden und fällt auf eine nachgebaute Seite nicht herein.
Was bei der Einführung zu klären ist
Vor allem der Ernstfall. Wo liegen die Wiederherstellungscodes, wer kann einen Zugang zurücksetzen, und was passiert, wenn ein Telefon verloren geht oder jemand im Urlaub ist? Für geteilte Konten braucht es eine Lösung, bevor 2FA eingeschaltet wird; sonst hängt der Zugang am Telefon einer einzigen Person.