



Ein Passwortmanager ist ein Programm, das Zugangsdaten verschlüsselt speichert und auf der passenden Seite einsetzt. Geöffnet wird der Tresor mit einem einzigen Hauptpasswort, das als einziges noch auswendig gewusst werden muss.
- Passwortmanager
Ein Programm, das Zugangsdaten verschlüsselt speichert und auf der passenden Seite einsetzt.
Beispiel: „Der Passwortmanager legte für jeden Dienst ein eigenes Passwort an.“Auch: Zu haben als eigenständiges Programm, als Erweiterung im Browser und als Teil des Betriebssystems. Die meisten verwalten inzwischen auch Passkeys.
Abgrenzung zum Single Sign-On: Dort gibt es ein Konto, bei dem die Dienste nachfragen. Hier bleiben die Konten getrennt, und nur ihre Verwaltung liegt an einer Stelle.
Was ein Passwortmanager im Alltag ändert
Zwei Dinge. Jeder Dienst bekommt ein eigenes, langes Passwort, womit ein Leak bei einem Anbieter die übrigen Konten nicht mehr betrifft, siehe Credential Stuffing. Und das Ausfüllen hängt an der Adresse: Auf einer nachgebauten Anmeldeseite bleibt das Feld leer. Dieses Schweigen ist das verlässlichste Warnsignal bei Phishing.
Wie ein Passwortmanager den Tresor schützt
Durch Verschlüsselung auf dem eigenen Gerät. Aus dem Hauptpasswort wird ein Schlüssel abgeleitet, und zwar absichtlich langsam; erst damit wird der Tresor geschlossen.
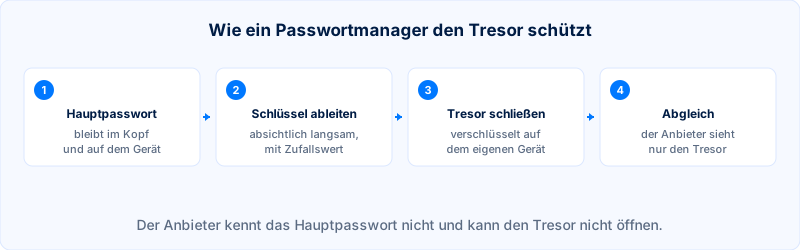
Die Ableitung ist dieselbe Technik wie beim Passwort-Hashing auf einem Server: Je mehr Zeit und Arbeitsspeicher ein Versuch kostet, desto teurer wird das Durchprobieren. Wer also wissen will, wie gut ein Anbieter aufgestellt ist, sieht nach, welches Ableitungsverfahren er benutzt und mit welchen Einstellungen.
Welche Arten von Passwortmanagern es gibt
Fünf Bauformen, die sich im Komfort und im Risiko unterscheiden.
Bauform | Vorteil | Haken |
|---|---|---|
Im Browser eingebaut | Sofort da, kostenlos, füllt automatisch aus | An einen Browser gebunden, oft ohne eigenes Hauptpasswort |
Im Betriebssystem | Geräteübergreifend, verwaltet auch Passkeys | Innerhalb einer Produktwelt; der Wechsel ist mühsam |
Eigenständig mit Abgleich | Auf allen Geräten, Freigaben für Teams | Der Tresor liegt beim Anbieter, wenn auch verschlüsselt |
Eigenständig ohne Abgleich | Die Datei bleibt, wo man sie hinlegt | Sicherung und Abgleich sind Handarbeit |
Im Unternehmen | Rechte, Protokoll, Entzug beim Ausscheiden | Braucht Pflege, sonst wächst eine Sammlung toter Zugänge |
Daraus folgt für die meisten Betriebe: Die Lösung im Browser ist besser als keine, und eine eigenständige mit Freigaben für Teams ist die erste Wahl, sobald mehr als eine Person denselben Zugang braucht. Geteilte Konten ohne Verwaltung sind der Zustand, den man damit beendet.
Was der Fall LastPass über Passwortmanager gezeigt hat
Dass der Tresor hält und die Beschriftung verrät. Im August 2022 kamen Angreifer über den Rechner eines Entwicklers an Quellcode und Zugangsdaten, im November 2022 damit an Sicherungskopien bei einem Dienstleister; am 22. Dezember 2022 machte der Anbieter öffentlich, dass dabei ganze Kundentresore kopiert wurden.
Die Tresore selbst waren verschlüsselt. Unverschlüsselt lagen jedoch die Metadaten daneben: die Adressen der gespeicherten Dienste, die E-Mail-Adressen der Konten und Abrechnungsdaten. Damit wusste ein Angreifer, wer wo ein Konto hat, und konnte offline so lange Hauptpasswörter durchprobieren, wie er wollte. Berichte über Diebstähle aus Kryptowährungs-Konten begleiten den Fall bis heute.
Drei Lehren daraus, die für jeden Anbieter gelten. Die Länge des Hauptpassworts entscheidet, sobald ein Tresor kopiert ist. Metadaten sind Daten. Und ein Tresor, der irgendwo abgeglichen wird, muss damit rechnen, irgendwann in fremden Händen zu liegen.
Was ein Passwortmanager nicht leistet
Er schützt das Gerät nicht. Läuft dort ein Trojaner, sieht er mit, was der Manager ausfüllt, und kann den geöffneten Tresor auslesen. Ebenso wenig hilft er gegen einen Anruf, in dem jemand nach einem Code fragt, siehe Social Engineering.
Und er kennt keine Kulanz: Wer das Hauptpasswort verliert und keinen Wiederherstellungsweg eingerichtet hat, verliert den Tresor. Genau das ist der Preis dafür, dass der Anbieter ihn nicht öffnen kann.
Wie ein gutes Hauptpasswort aussieht
Lang und merkbar. Vier bis sechs zufällig gewählte Wörter schlagen jedes kurze Kunstwort mit Sonderzeichen, weil die Länge den Suchraum vervielfacht und das Gedächtnis mitspielt. Zufällig heißt dabei: gewürfelt oder vom Programm erzeugt, nicht selbst ausgedacht, denn ein Satz aus dem eigenen Leben steht mit einiger Wahrscheinlichkeit schon in einer Wörterliste, siehe Brute-Force-Angriff.
Dazu gehört ein zweiter Faktor für den Tresor selbst. Ohne ihn genügt ein abgefangenes Hauptpasswort, und der Angreifer hat alles auf einmal.
Einen Passwortmanager im Team einführen
In vier Schritten, die in dieser Reihenfolge wenig Widerstand erzeugen. Erst eine Bestandsaufnahme: Welche Zugänge gibt es, wer braucht sie, welche hängen an einer einzigen Person? Dann die Struktur der Ablagen nach Aufgaben, nicht nach Personen. Dann der Umzug, Ablage für Ablage, mit sofortigem Wechsel aller Passwörter, die bisher geteilt waren. Zum Schluss die Regel, dass neue Zugänge nur noch dort entstehen, samt Least Privilege bei der Freigabe.
Vom Browser in einen Passwortmanager umziehen
Über den Export, und danach gründlich aufräumen. Jeder Browser kann die gespeicherten Zugänge als Datei ausgeben, jeder Manager sie einlesen. Wichtig ist der dritte Schritt: die Exportdatei löschen, denn sie enthält alles im Klartext. Danach die Speicherung im Browser abschalten, sonst wachsen zwei Sammlungen nebeneinander. Die Gelegenheit lohnt sich für einen Durchgang durch die Liste: Mehrfach benutzte Passwörter ersetzen, tote Konten löschen.
Den Notfall beim Passwortmanager vorbereiten
Bevor er eintritt. Dazu gehören die Wiederherstellungscodes auf Papier an einem sicheren Ort, ein zweites Gerät mit entsperrtem Tresor und, für Betriebe, ein Notfallzugang: Eine zweite Person muss im Ernstfall an die Zugänge kommen, ohne dass jemand dafür ein Passwort weitergibt. Alle verbreiteten Programme für Teams haben dafür eine Funktion, und sie wird meist erst gesucht, wenn es zu spät ist.