



Kryptographie ist die Lehre von den Verfahren, mit denen sich Daten verbergen und ihre Echtheit belegen lässt. Das Wort kommt aus dem Griechischen und bedeutet verborgenes Schreiben; der praktische Teil davon heißt im Alltag Verschlüsselung.
- Kryptographie
Die Lehre von den Verfahren, mit denen sich Daten verbergen und ihre Echtheit belegen lässt.
Beispiel: „Ohne Kryptographie gäbe es weder Onlinebanking noch das Schloss in der Adresszeile.“Auch: Die Gegenrichtung, also das Brechen solcher Verfahren, heißt Kryptoanalyse. Beide zusammen bilden die Kryptologie.
Abgrenzung zur Verschlüsselung: Die Verschlüsselung ist eines der Ziele, die Kryptographie das Fachgebiet dahinter. Signaturen und Prüfwerte gehören dazu, obwohl sie nichts verbergen.
Schreibweise:
Kryptografiemit f ist die eingedeutschte Form und steht ebenfalls im Duden. Gemeint ist dasselbe.
Die vier Ziele der Kryptographie
Vertraulichkeit, Unversehrtheit, Echtheit und Verbindlichkeit. Jedes Ziel hat eigene Verfahren, und keines davon erledigt nebenbei ein anderes.
Ziel | Was es bedeutet | Womit es erreicht wird |
|---|---|---|
Vertraulichkeit | Niemand sonst kann mitlesen | Verschlüsselung, symmetrisch und asymmetrisch |
Unversehrtheit | Eine Veränderung fällt auf | Hash-Funktionen und Prüfwerte über Nachrichten |
Echtheit | Der Absender ist, wer er zu sein behauptet | Digitale Signaturen und Zertifikate |
Verbindlichkeit | Der Absender kann es später nicht abstreiten | Digitale Signaturen mit einem privaten Schlüssel |
Die vier Ziele sind unabhängig voneinander, und genau das wird im Alltag übersehen. Ein verschlüsselter Text kann auf dem Weg verändert worden sein, eine signierte Datei ist für jeden lesbar, und ein Prüfwert sagt nichts darüber, wer ihn gebildet hat. Wer nur an das Schloss im Browser denkt, hat eines von vier Zielen vor Augen.
Wie aus Geheimschrift Mathematik wurde
In zwei Sprüngen, von denen der zweite erst fünfzig Jahre her ist. Jahrhundertelang bestand Kryptographie darin, Buchstaben zu vertauschen oder zu verschieben; wer das Verfahren kannte, konnte mitlesen. Maschinen wie die Enigma machten die Verschiebung komplizierter, aber nicht grundsätzlich anders.
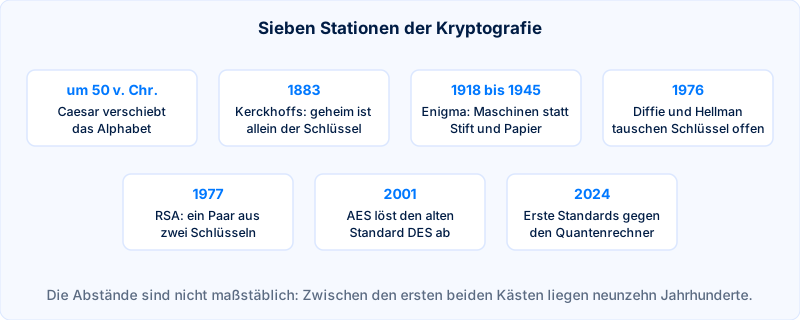
Der Bruch kam 1976. Whitfield Diffie und Martin Hellman zeigten in der Fachzeitschrift der IEEE, dass zwei Parteien über eine offene Leitung einen gemeinsamen Schlüssel vereinbaren können, ohne ihn je zu übertragen. Ein Jahr später legten Rivest, Shamir und Adleman mit RSA ein Verfahren nach, das damit auch signieren konnte. Alles, was heute im Browser passiert, geht auf diese beiden Arbeiten zurück.
Warum offene Verfahren sicherer sind als geheime
Weil ein Verfahren, das nur ungebrochen bleibt, solange es niemand kennt, bereits gebrochen ist. Der niederländische Sprachlehrer Auguste Kerckhoffs schrieb das 1883 in einer Abhandlung über militärische Chiffren auf: Die Sicherheit muss allein am Schlüssel hängen, nicht an der Geheimhaltung des Verfahrens.
Daraus folgt die Praxis von heute. AES und SHA sind in öffentlichen Wettbewerben entstanden, ihre Beschreibung ist frei verfügbar, und jeder darf sie angreifen. Ein Anbieter, der mit einem „eigenen, besonders sicheren Verschlüsselungsverfahren“ wirbt, sagt damit nur, dass es noch niemand ernsthaft geprüft hat.
Wie symmetrische und asymmetrische Verfahren zusammenarbeiten
Das eine einigt den Schlüssel, das andere überträgt die Daten. Asymmetrische Verfahren lösen das Problem, einen Schlüssel sicher zu übergeben, sind dafür aber langsam; symmetrische sind schnell, setzen aber einen gemeinsamen Schlüssel voraus. Jede Verbindung über HTTPS kombiniert beides: Im Handschlag am Anfang wird asymmetrisch ein frischer symmetrischer Schlüssel vereinbart, danach läuft die ganze Sitzung über diesen einen Schlüssel.
Dazu kommen die Hash-Funktionen als dritter Baustein. Sie verschlüsseln nichts, sondern bilden einen Prüfwert, der jede Veränderung sichtbar macht. Eine Signatur rechnet deshalb nie über das ganze Dokument, sondern über dessen Hash.
Was ein Quantenrechner bedroht und was nicht
Er bedroht die asymmetrischen Verfahren, nicht die symmetrischen. Die Sicherheit von RSA und der Verfahren auf elliptischen Kurven beruht darauf, dass bestimmte Rechnungen nur in eine Richtung leicht sind; ein hinreichend großer Quantenrechner könnte sie in beide Richtungen ausführen. AES und die Hash-Funktionen sind davon weit weniger betroffen, dort genügt eine größere Schlüssellänge.
Das BSI nennt den Grund, warum das schon heute zählt, beim Namen: „Store Now, Decrypt Later“. Wer heute verschlüsselten Verkehr mitschneidet und aufbewahrt, kann ihn später lesen, sobald die Technik da ist. Für alles, was in zehn Jahren noch vertraulich sein soll, ist die Bedrohung also gegenwärtig und nicht künftig.
Bis wann die Umstellung erwartet wird
Drei Fristen stehen in der Technischen Richtlinie TR-02102-1 des BSI in der Fassung vom 23.01.2026. Der alleinige Einsatz klassischer Schlüsseleinigungsverfahren wird nur noch bis Ende 2031 empfohlen; bei sehr hohem Schutzbedarf soll die Umstellung bis Ende 2030 erfolgen. Für Signaturen nennt die Richtlinie voraussichtlich Ende 2035, weil klassische Signaturen erst in dem Moment wertlos werden, in dem der Quantenrechner existiert.
Die empfohlene Umstellung läuft hybrid: Das neue Verfahren wird mit einem klassischen kombiniert, damit ein Fehler im noch jungen Verfahren nicht alles umwirft. Die ersten Standards dafür hat die US-Normungsbehörde am 13.08.2024 veröffentlicht. Quantenschlüsselverteilung, also der physikalische Weg, ist ausdrücklich keine Empfehlung: Sie sei „derzeit nicht einsatzreif“.
Wer selbst nachsehen will: Die Technische Richtlinie BSI TR-02102-1 nennt für jedes gängige Verfahren die Mindestlängen und den Zeitraum, für den die Empfehlung gilt. Sie erscheint jährlich neu, und die Fristen verschieben sich mit jeder Fassung.
Was Kryptographie nicht leistet
Sie löst kein einziges organisatorisches Problem. Die bekannten Vorfälle der letzten Jahre gehen fast nie auf ein gebrochenes Verfahren zurück, sondern auf Schlüssel, die im Quelltext standen, in einem öffentlichen Repository landeten oder seit Jahren nicht gewechselt wurden. Ein Verfahren ist genau so gut wie der Umgang mit dem Schlüssel, und dieser Umgang ist eine Frage der Zuständigkeit.
Zwei weitere Grenzen werden regelmäßig übersehen. Verschlüsselung verbirgt den Inhalt und nicht die Begleitumstände: Wer mit wem wann und wie oft spricht, bleibt sichtbar, siehe Ende-zu-Ende-Verschlüsselung. Und sie schützt Daten auf dem Weg, nicht auf einem Gerät, auf dem sie entschlüsselt vorliegen müssen, damit jemand damit arbeiten kann.
Dazu kommt ein praktischer Punkt, der in keiner Übersicht steht: Jedes Verfahren hat ein Verfallsdatum. Die Richtlinie des BSI trifft über das Jahr 2032 hinaus bewusst keine Prognose. Für ein System mit langer Laufzeit heißt das, dass der Wechsel des Verfahrens von Anfang an vorgesehen sein muss; die Richtlinie nennt das Kryptoagilität.
Eine Signatur erzeugen und prüfen
Mit vier Aufrufen auf der Kommandozeile. Das Beispiel erzeugt ein Schlüsselpaar, signiert eine Datei und rechnet die Signatur mit dem öffentlichen Teil nach.
# Ein Schlüsselpaar erzeugen und den öffentlichen Teil herauslösen
openssl genpkey -algorithm ED25519 -out schluessel.pem
openssl pkey -in schluessel.pem -pubout -out oeffentlich.pem

# Eine Datei signieren
openssl pkeyutl -sign -inkey schluessel.pem -rawin -in vertrag.txt -out vertrag.sig

# Mit dem öffentlichen Schlüssel nachrechnen
openssl pkeyutl -verify -pubin -inkey oeffentlich.pem -rawin -in vertrag.txt \
  -sigfile vertrag.sig
Signature Verified Successfully

# Ein Zeichen in vertrag.txt geändert, dieselbe Prüfung noch einmal
Signature Verification Failure
Die letzte Zeile ist die interessante. Ein einziges geändertes Zeichen in der Datei lässt die Prüfung fehlschlagen, und zwar ohne dass der prüfende Rechner das Original je gesehen hat. Genau das leisten Echtheit und Unversehrtheit zusammen.
Prüfen, welche Verfahren die eigene Website benutzt
Mit einem Aufruf oder einem der öffentlichen Prüfdienste. Auf der Kommandozeile zeigt openssl s_client -connect example.de:443 die ausgehandelte Verbindung samt Verfahren und Zertifikatskette; ein Prüfdienst im Browser liefert dasselbe mit Bewertung. Interessant sind drei Zeilen: die Protokollfassung, die ausgehandelte Verfahrenskombination und die Laufzeit des Zertifikats. Alles unterhalb von TLS 1.2 gehört abgeschaltet.
Eine Bestandsaufnahme für die Umstellung machen
Bevor irgendetwas ausgetauscht wird, wird aufgeschrieben, was es gibt. Die Liste hat vier Spalten: wo ein Verfahren eingesetzt wird, welches, wer es austauschen könnte und wie lange die damit geschützten Daten vertraulich bleiben müssen. Die letzte Spalte ordnet die Dringlichkeit, denn die Umstellung beginnt bei dem, was am längsten geheim bleiben soll, und nicht bei dem, was am leichtesten zu ändern ist.
Erfahrungsgemäß fallen dabei Stellen auf, an die niemand gedacht hat: Sicherungen auf fremden Datenträgern, Schnittstellen zu Zulieferern, Geräte im Haus mit fest eingebauten Schlüsseln. Genau dort dauert der Wechsel am längsten, und genau deshalb lohnt die Liste, lange bevor eine Frist drückt.
Verschlüsselte Sicherungen auch in fünf Jahren noch lesen können
Indem das Verfahren und der Schlüssel getrennt vom Datenträger dokumentiert werden. Eine Sicherung, deren Schlüssel nur in dem System liegt, das sie wiederherstellen soll, ist keine Sicherung. Dazu gehört die nüchterne Frage, wer den Schlüssel noch hat, wenn die Person, die ihn angelegt hat, nicht mehr im Haus ist; eine hinterlegte Kopie an einem zweiten Ort beantwortet sie. Wie das in den übrigen Ablauf passt, steht bei der Backup-Strategie.
Warum die Debatte um Hintertüren immer wiederkommt
Weil derselbe Zielkonflikt alle paar Jahre neu verhandelt wird. In den neunziger Jahren galt starke Verschlüsselung in den USA als Rüstungsgut und durfte nicht ausgeführt werden; seither fordern Behörden in wechselnden Anläufen Zugänge zu verschlüsselter Kommunikation, zuletzt in der europäischen Debatte um das Durchsuchen privater Nachrichten.
Technisch ist die Lage in all diesen Anläufen dieselbe geblieben: Eine Tür, die für eine bestimmte Stelle aufgeht, geht für jeden auf, der den Schlüssel in die Hände bekommt. Ein Verfahren lässt sich nicht für die einen schwächen und für die anderen stark halten, und wer beides fordert, fordert zwei Dinge, die einander ausschließen.
Kryptographie oder Kryptografie
Beides ist richtig, und die ältere Form ist die gebräuchlichere. Die Schreibung mit ph folgt dem griechischen Ursprung und steht in Normen, Lehrbüchern und in den Technischen Richtlinien des BSI; die Schreibung mit f ist die eingedeutschte Form, die der Duden ebenfalls führt. In Suchmaschinen liegt die Variante mit ph deutlich vorn, in der Alltagssprache holt die mit f auf. Dieser Eintrag steht deshalb unter der Schreibung mit ph.
Dieselbe Doppelung zieht sich durch die ganze Wortfamilie: Kryptographie und Kryptografie, Grafik und Graphik, Fotografie und Photographie. Wer einen Text schreibt, entscheidet sich einmal und bleibt dabei; der Wechsel innerhalb eines Dokuments ist das Einzige, was in dieser Frage wirklich falsch ist.