



Ende-zu-Ende-Verschlüsselung ist eine Übertragung, bei der nur Absender und Empfänger den Inhalt lesen können. Alle Stationen dazwischen, auch der Betreiber des Dienstes, sehen nur unlesbare Daten.
- Ende-zu-Ende-Verschlüsselung
Eine Übertragung, bei der nur Absender und Empfänger den Inhalt lesen können.
Beispiel: „Der Messenger arbeitet mit Ende-zu-Ende-Verschlüsselung; der Anbieter kann die Nachrichten nicht herausgeben.“Auch: E2EE, nach dem englischen End-to-End Encryption.
Abgrenzung zur Transportverschlüsselung: HTTPS schützt den Weg zum Server. Dort liegen die Daten im Klartext, und der Betreiber kann sie lesen.
Was Ende-zu-Ende-Verschlüsselung von Transportverschlüsselung trennt
In der Frage, wo die Verschlüsselung endet. Bei TLS endet sie beim Server: Er entschlüsselt, verarbeitet und verschlüsselt für die nächste Strecke neu. Bei Ende-zu-Ende-Verschlüsselung endet sie erst beim Empfänger, und der Server reicht nur weiter, was er selbst nicht versteht. Für einen Dienst mit Suchfunktion, Vorschaubildern oder serverseitiger Verarbeitung ist das eine erhebliche Einschränkung, und genau deshalb bieten viele Dienste es nicht an.
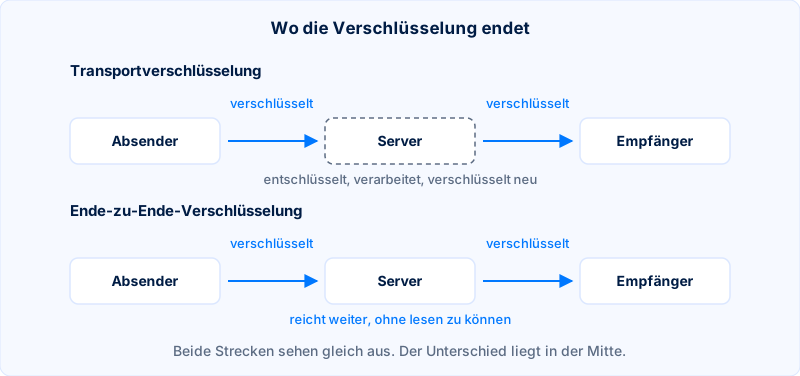
Beide Zeilen zeigen dieselben verschlüsselten Strecken. Das Schloss im Browser sagt also nur, dass der Weg zum Server geschützt ist; was dort mit der Nachricht geschieht, steht auf einem anderen Blatt.
Was trotzdem sichtbar bleibt
Die Begleitumstände. Wer mit wem wann und wie oft spricht, wie groß die Nachrichten sind und von welchem Gerät sie kommen, steht nicht im verschlüsselten Teil. Diese Verkehrsdaten sind oft aussagekräftiger als der Inhalt, und wer glaubt, Ende-zu-Ende-Verschlüsselung mache ihn unsichtbar, täuscht sich über den Umfang des Schutzes.
Wo der Schutz im Alltag endet
Auf dem Gerät. Die Nachricht ist dort entschlüsselt, sonst könnte niemand sie lesen; wer Zugriff auf das entsperrte Gerät hat, hat Zugriff auf alles. Dasselbe gilt für Sicherungen in einer Cloud, wenn sie unverschlüsselt angelegt werden. Ende-zu-Ende-Verschlüsselung schützt den Weg, und der Weg ist selten die Stelle, an der etwas schiefgeht.