



Privacy by Default ist der Grundsatz, dass die Voreinstellungen eines Systems nur die Verarbeitung zulassen, die für den jeweiligen Zweck erforderlich ist. Art. 25 Abs. 2 der DSGVO nennt das datenschutzfreundliche Voreinstellungen. Wer mehr preisgeben will, schaltet es selbst ein. Engl. default heißt Standardwert oder Voreinstellung.
- Privacy by Default
Der Grundsatz, dass Voreinstellungen nur die Datenverarbeitung zulassen, die für den Zweck erforderlich ist; in der DSGVO als datenschutzfreundliche Voreinstellungen geregelt.
Beispiel: „Wegen Privacy by Default ist das neue Mitgliederprofil zunächst nur für die Person selbst sichtbar.“Auch: Datenschutz durch datenschutzfreundliche Voreinstellungen, Data Protection by Default.
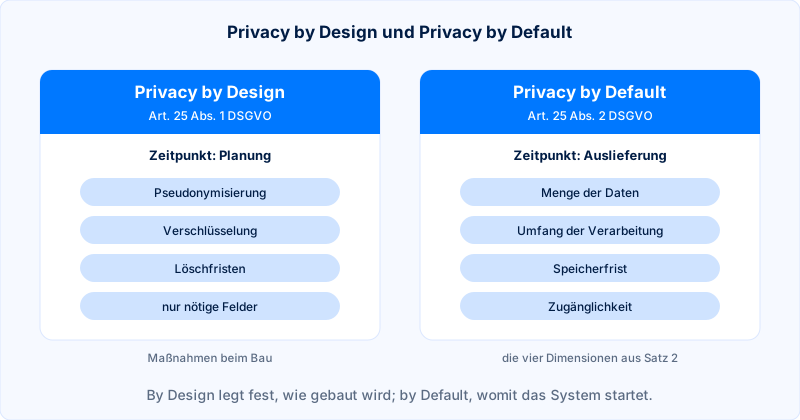
Abgrenzung zu Privacy by Design: Es betrifft die Bauweise des Systems, Privacy by Default den Zustand, mit dem es startet.
Die vier Dimensionen von Privacy by Default
Art. 25 Abs. 2 nennt vier Stellschrauben: die Menge der erhobenen Daten, den Umfang ihrer Verarbeitung, ihre Speicherfrist und ihre Zugänglichkeit. Zur letzten sagt der Absatz ausdrücklich, dass Daten durch Voreinstellung nicht ohne Eingreifen der Person einer unbestimmten Zahl von Menschen zugänglich gemacht werden dürfen. Öffentliche Profile, Kommentare mit Klarnamen oder Mitgliederlisten brauchen also eine aktive Freigabe.
In der deutschen Fassung stand ursprünglich, es dürften durch Voreinstellung „grundsätzlich nur“ die erforderlichen Daten verarbeitet werden. Die Berichtigung vom 23. Mai 2018 hat das „grundsätzlich“ gestrichen; die unberichtigte Fassung steht bei EUR-Lex aber weiter im Netz.
Was bei Privacy by Default als Voreinstellung gilt
Der Europäische Datenschutzausschuss versteht unter Default den voreingestellten Wert einer Einstellung, die sich ändern lässt, also auch die Werkseinstellung einer Software. Ab Werk darf nur laufen, was für den Zweck unbedingt nötig ist. Ein vorangekreuztes Kästchen widerspricht dem; für die Einwilligung hat der EuGH es 2019 ausdrücklich verworfen.
Privacy by Default im Webprojekt
Im Alltag einer Website heißt das: Das Kästchen für den Newsletter ist leer, Analyse- und Marketingdienste starten erst nach der Cookie-Einwilligung, und ein Kundenkonto zeigt anderen nichts, bevor die Person es freigibt. Das CMS gehört mit dazu: Wer Benutzerrechte anlegt, beginnt mit den wenigsten und erweitert bei Bedarf.