



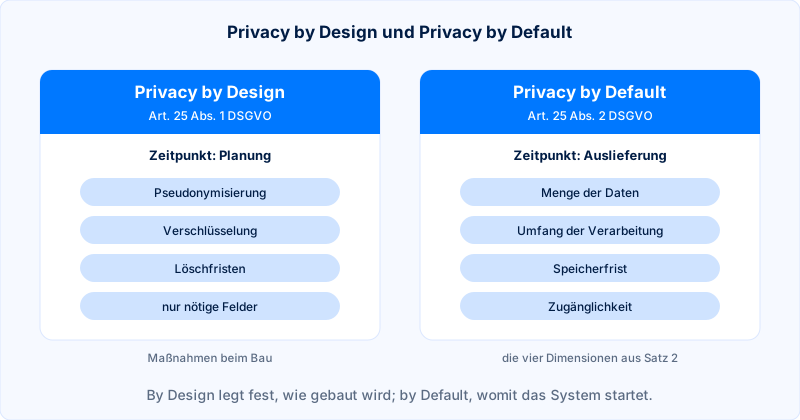
Privacy by Design ist der Grundsatz, Datenschutz schon in die Planung eines Systems einzubauen. Die DSGVO regelt ihn in Art. 25 Abs. 1 unter dem amtlichen Namen Datenschutz durch Technikgestaltung: Der Verantwortliche trifft schon bei der Festlegung der Mittel geeignete technische und organisatorische Maßnahmen, um Grundsätze wie die Datenminimierung wirksam umzusetzen. Engl. design heißt hier Entwurf oder Gestaltung.
- Privacy by Design
Der Grundsatz, Datenschutz schon in die Planung eines Systems einzubauen; in der DSGVO als Datenschutz durch Technikgestaltung geregelt.
Beispiel: „Nach Privacy by Design stehen im Fehlerprotokoll des Shops Bestellnummern statt Kundennamen.“Auch: Datenschutz durch Technikgestaltung, Data Protection by Design.
Abgrenzung zu Privacy by Default: Es betrifft die Voreinstellungen, Privacy by Design die Bauweise des ganzen Systems.
Woher Privacy by Design kommt
Der Begriff stammt aus der Datenschutzpraxis und ist älter als das Gesetz. Die 32. Internationale Konferenz der Datenschutzbeauftragten hat ihn im Oktober 2010 in Jerusalem in einer Resolution mit sieben Grundprinzipien anerkannt, darunter Datenschutz als Voreinstellung und Datenschutz als Teil des Entwurfs. Die DSGVO hat ihn 2016 zur Pflicht gemacht; das Wort Privacy by Design steht aber nirgends in ihr.
Was Privacy by Design vom Verantwortlichen verlangt
Art. 25 Abs. 1 lässt eine Abwägung zu: Stand der Technik, Kosten, Art und Umfang der Verarbeitung sowie die Risiken für die Betroffenen. Als Beispielmaßnahme nennt er die Pseudonymisierung. Verpflichtet ist nur der Verantwortliche; Hersteller sollen nach Erwägungsgrund 78 lediglich ermutigt werden. Verstöße kosten bis zu 10 Millionen Euro oder 2 Prozent des Jahresumsatzes.
Der Rat will die Pflicht im Digital Omnibus auf Auftragsverarbeiter ausdehnen, also etwa auf Agenturen, die Systeme im Auftrag betreiben. Das stand nicht im Vorschlag der Kommission und gilt noch nicht.
Privacy by Design auf der Website
Der Europäische Datenschutzausschuss nennt in seinen Leitlinien 4/2019 Dark Patterns, die zu mehr Datenfreigabe drängen, einen Widerspruch zum Geist von Art. 25; Zustimmen und Ablehnen sollen gleich sichtbar sein. Aus unserer Sicht gehören Pflichtfelder, Löschfristen und eingebundene Drittdienste deshalb ins Konzept, bevor die erste Vorlage entsteht.