

Phreaking, auch Phone Phreaking, ist das Erkunden und Überlisten des Telefonnetzes. Die Phreaks der späten 1950er bis 1980er Jahre nutzten aus, dass das Netz seine Steuersignale als Töne über dieselbe Leitung schickte wie das Gespräch: Wer den richtigen Ton erzeugte, konnte Verbindungen schalten und kostenlos telefonieren.
- Phreaking
Das Erkunden und Überlisten des Telefonnetzes, meist um seine Technik zu verstehen oder kostenlos zu telefonieren.
Beispiel: „Mit einer Blue Box und viel Geduld wurde Phreaking in den frühen 1970er Jahren zur Wissenschaft für Eingeweihte.“Auch: Phone Phreaking. Wer es betreibt, heißt Phreak oder Phone Phreak. Das Wort verbindet phone (Telefon) mit freak (etwa: Besessener) und übernimmt das ph aus phone.
Abgrenzung zum Hacking: Phreaking zielt auf das Telefonnetz, Hacking auf Computer und ihre Netze. In den Mailboxen der 1980er Jahre trafen sich beide Szenen, und viele Begriffe wanderten hinüber.
Wie Phreaking funktionierte
Über Töne in der Gesprächsleitung. Das Telefonnetz in Nordamerika steuerte seine Fernverbindungen lange über Signale im selben Kanal, der auch die Stimmen trug; das heißt Inbandsignalisierung. Ein einzelner Ton von 2600 Hertz zeigte an, ob eine Fernleitung frei oder belegt war. Die gewählten Ziffern folgten im Mehrfrequenzverfahren, bei dem jede Ziffer aus zwei von sechs Tönen bestand.
Für die Vermittlung war ein Ton aus dem Hörer nicht von einem Ton aus der Technik zu unterscheiden. Wer 2600 Hertz in die Leitung spielte, brachte die Gegenstelle dazu, die Leitung für frei zu halten, und konnte danach mit eigenen Tönen weiterwählen. Die Bell-Ingenieure kannten das Problem. Ein Überblicksaufsatz im Bell System Technical Journal von 1978 nennt die Tonsignale auf den Kundenleitungen ausdrücklich „susceptible to fraud“, also anfällig für Betrug.
Phreaking in Jahreszahlen
Die Geschichte des Phreaking umfasst rund drei Jahrzehnte. Ihre Eckdaten liegen in Fachzeitschriften, einer Studentenzeitung und einer Magazinreportage.
Wann | Was geschah |
|---|---|
Späte 1950er | Die ersten Phreaks beginnen, das Telefonnetz zu erkunden. |
1960 | Das Bell System Technical Journal beschreibt in einem langen Fachaufsatz die Signalverfahren der Vermittlungen. |
1963 | Eine Studentenzeitung am MIT berichtet über Studenten, die das Telefonsystem hacken; nach Phil Lapsley die erste Verwendung von hacker im heutigen Sinn. |
Um 1968 | Joe Engressia fällt an der University of South Florida auf, weil er sich kostenlose Ferngespräche pfeift. |
1971 | Esquire druckt im Oktober Ron Rosenbaums Reportage „Secrets of the Little Blue Box“. |
1976 | Im Mai verbindet die neue Außerbandsignalisierung CCIS die ersten Fernvermittlungen in Madison und Chicago. |
1984 | Der erste Chaos Communication Congress in Hamburg hat eine Einführung ins Telefonsystem auf dem Programm. |
Phreaking hatte damit ein eingebautes Ablaufdatum: Es lebte genau so lange, wie das Netz Steuerung und Gespräch auf derselben Leitung führte. Die Kultur, die dabei entstand, hat das Ende dieser Technik überdauert.
Joybubbles: Phreaking mit gepfiffenen Tönen
Joe Engressia war blind und hatte das absolute Gehör. Er konnte den Ton von 2600 Hertz so genau pfeifen, dass das Netz ihn für sein eigenes Signal hielt. Die Esquire-Reportage von 1971 beschreibt ihn als 22-Jährigen, der Telefontöne besser pfiff, als die Geräte der Telefongesellschaft sie erzeugten.
Etwa drei Jahre vor dieser Reportage fiel er an der University of South Florida auf und wurde vom College gemaßregelt. Später durchsuchten Sicherheitsleute und Polizei seine Wohnung in Memphis. Nach der Darstellung in Esquire wurde er wegen malicious mischief verurteilt, die Strafe zur Bewährung ausgesetzt, unter der Auflage, nie wieder mit Telefonen zu spielen. 1991 nahm er den Namen Joybubbles an; er starb im August 2007 in Minneapolis mit 58 Jahren.
Captain Crunch, die Blue Box und Phreaking als Geschäft
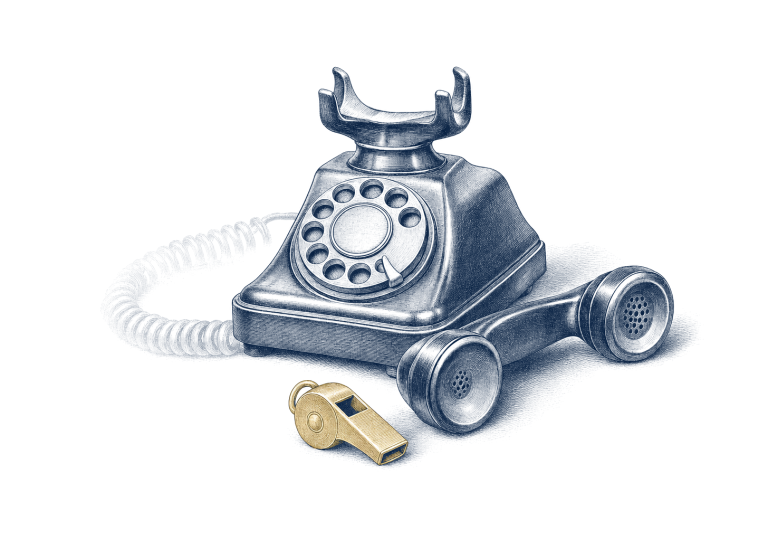
Eine Spielzeugpfeife machte Phreaking ohne absolutes Gehör möglich. Der Hersteller der Frühstücksflocken Cap’n Crunch legte laut der Esquire-Reportage jeder Packung eine Pfeife bei, die zufällig genau 2600 Hertz erzeugte. Der Phreak, der sich danach Captain Crunch nannte, war John Draper, ein früherer Elektroniktechniker der US Air Force.
Mit der Pfeife ließ sich eine Leitung freimachen, für das Wählen brauchte es mehr. Dafür bauten Phreaks die Blue Box, ein Kästchen, das die Töne des Mehrfrequenzverfahrens auf Knopfdruck erzeugte. Die Reportage machte das Gerät landesweit bekannt. Steve Jobs erzählte ihrem Autor später, sie habe ihn und Steve Wozniak dazu gebracht, Blue Boxes zu bauen und zu verkaufen; das war Jahre vor der Gründung von Apple.
Den ganzen Text von 1971 hat Slate 2011 mit Erlaubnis des Autors unter dem Titel „The Article That Inspired Steve Jobs“ neu veröffentlicht. Er bleibt die beste Quelle für die Stimmung jener Jahre.
Warum Phreaking mit der Außerbandsignalisierung endete
Weil die Steuersignale die Gesprächsleitung verließen. AT&T baute ab Mitte der 1970er Jahre ein eigenes Datennetz zwischen den Vermittlungen auf, die Common Channel Interoffice Signaling, kurz CCIS. Darüber tauschten die Rechner der Vermittlungen ihre Steuerdaten aus, getrennt vom Sprachkanal. Ein Ton im Hörer erreichte danach keine Technik mehr, die auf ihn hörte.
Im Mai 1976 verband CCIS die ersten beiden Fernvermittlungen, in Madison im US-Bundesstaat Wisconsin und in Chicago. Für 1985 plante das Bell System CCIS auf rund 80 Prozent der Fernleitungen, parallel entstand mit CCITT Nr. 6 ein fast gleiches internationales Verfahren. Die Umstellung zog sich über Jahre; solange alte Leitungen in Betrieb waren, wirkten die Töne dort weiter. Der Phreaking-Historiker Phil Lapsley hält heute knapp fest, dass Blue Boxes nicht mehr funktionieren.
Was Phreaking für die Hackerszene bedeutet
Phreaking ist eine der Wurzeln der Hackerkultur, sprachlich wie personell. Laut Phil Lapsley stand das Wort Hacker im heutigen Sinn 1963 zum ersten Mal in einer MIT-Studentenzeitung, und zwar über Studenten, die das Telefonsystem erkundeten. Das Szenelexikon Jargon File zählt die Phone Phreaks zu den Bewohnern der Piraten-Mailboxen, die ab den frühen 1980er Jahren entstanden.
Die Spuren sind bis heute zu sehen. Die Schreibweise phreak mit ph wurde zur Regel des Leetspeak. Der Gründer der DEF CON erklärt den Namen seiner Konferenz unter anderem damit, dass die Buchstaben DEF auf der Telefontaste 3 stehen. Und der erste Chaos Communication Congress 1984 in Hamburg stellte laut Bundeszentrale für politische Bildung eine Einführung ins Telefonsystem an den Anfang seines Programms.
Wo beim Phreaking die Grenze verlief
Zwischen Neugier und Leistungserschleichung. Phil Lapsley beschreibt den Phone Phreak als jemanden, der das Telefonsystem erkunden und verstehen will. Das Erkunden selbst war nicht verboten; kostenlose Ferngespräche, Abhören und der Diebstahl von Technik waren es.
In den 1970er Jahren verschob sich die Bedeutung. Phone Phreak hieß nun auch, wer bloß Telefonleistungen stahl. Dieselbe Verschiebung hat später das Wort Hacker erlebt, und sie erklärt, warum die Szene bis heute zwischen Erkunden und Ausnutzen unterscheidet.
Phreaking heute: Gebührenbetrug über die Telefonanlage
Das Telefonnetz ist weiter ein Angriffsziel, nur liegt die Lücke jetzt in der Telefonanlage des Unternehmens. Ein Merkblatt von Bitkom, LKA Nordrhein-Westfalen und VAF beschreibt das Muster: Angreifer verschaffen sich am Wochenende Zugang zur Anlage und bauen automatisiert viele kurze Verbindungen zu Mehrwertdienste-Nummern im Ausland auf. Die Rechnung liegt typischerweise bei einigen Tausend Euro und kann deutlich höher ausfallen.
Der Einstieg ist oft banal: Sprachboxen mit werkseitigem Passwort wie 0000 oder einer zu leichten Variante wie 1234. Automatisierte Software ruft dafür nachts ganze Rufnummernblöcke kurz an und sucht nach solchen Boxen. Technisch ist das weit von den Tönen der 1960er Jahre entfernt; das Ziel des Phreaking ist dasselbe geblieben.
Die Telefonanlage gegen das Phreaking von heute absichern
Jede Sprachbox bekommt ein eigenes Passwort, und Sperrlisten blockieren alles, was niemand anruft. Das Merkblatt von Bitkom und LKA nennt dazu die Durchwahl für Heimarbeitsplätze und Techniker, kurz DISA, und den Zugang für die Fernwartung: Beide brauchen eigene Passwörter und klare Regeln mit dem Dienstleister. Ländervorwahlen und Sonderrufnummern, die im Betrieb nie gebraucht werden, gehören gesperrt, reichen allein aber nicht aus. Dazu rät das Merkblatt, das Verbindungsaufkommen regelmäßig zu prüfen, etwa wöchentlich, und Sicherheitsupdates der Anlage sofort einzuspielen.
Die Geschichte des Phreaking im Original lesen
Drei Quellen tragen fast alles. Die Esquire-Reportage von 1971 liegt bei Slate im vollen Wortlaut. Phil Lapsley hat die Geschichte der Phone Phreaks in seinem Buch „Exploding the Phone“ aufgeschrieben und auf seiner Website Dokumente und Antworten auf häufige Fragen gesammelt. Und das Bell System Technical Journal ist als Archiv zugänglich; die Ausgabe vom Februar 1978 erklärt, warum die Tonsignale weichen mussten.
Kurioses rund ums Phreaking
Die Telefongesellschaft versuchte, Wissen wieder einzusammeln. Laut Esquire hatte eine Fachzeitschrift die Frequenzen des Mehrfrequenzverfahrens abgedruckt, und Bell ließ die betreffenden Ausgaben danach aus dem Verkehr ziehen. Geholfen hat es wenig: Die Reportage selbst zeigt, wie selbstverständlich die Töne in der Szene kursierten.