

DEF CON ist eine Hackerkonferenz, die seit 1993 jedes Jahr im Sommer in Las Vegas stattfindet. Gegründet hat sie Jeff Moss, in der Szene The Dark Tangent. Neben Vorträgen prägen Wettbewerbe wie Capture the Flag, die thematischen Villages und die Badges die vier Tage; 2019 kamen rund 30.000 Menschen.
- DEF CON
Eine Hackerkonferenz, die seit 1993 jedes Jahr in Las Vegas stattfindet.
Beispiel: „Für die DEF CON im August hatte das Team seinen Vortrag ein halbes Jahr vorbereitet.“Auch: Defcon, abgekürzt DC mit der laufenden Nummer, etwa DC 34 für 2026. Der Name spielt auf die militärische Alarmstufe DEFCON an, auf den Film WarGames und auf die Telefontaste 3, die die Buchstaben DEF trägt.
Abgrenzung zur Sicherheitskonferenz Black Hat: Auch sie gehörte Jeff Moss, bis er sie 2005 an den Fachverlag CMP Media verkaufte; die DEF CON war nicht Teil des Geschäfts. Der Name spielt auf den Black Hat an, den Angreifer ohne Auftrag.
Was auf der DEF CON passiert
Das bestimmen die Besucher weitgehend selbst. Die FAQ der DEF CON sagt es so: Manche spielen rund um die Uhr Capture the Flag, viele fassen in vier Tagen keinen Computer an. Dazwischen liegen Vorträge auf mehreren Bühnen, Wettbewerbe, Lockpicking, Filmnächte und die Musikabende am Freitag und Samstag.
Fast alle offiziellen Programmpunkte haben als inoffizielle angefangen. Wer eine Idee hat und keinen Raum der Konferenz braucht, fragt niemanden um Erlaubnis. Das Publikum ist entsprechend gemischt: Laut FAQ sitzen Sicherheitsfachleute, Juristen, Kryptografen, Ermittler und Bürgerrechtler im selben Saal, und auch Kriminelle kommen.
Woher die DEF CON kommt
Aus einer Abschiedsparty. 1993 half Jeff Moss, ein Treffen für die Mitglieder von Platinum Net zu planen, einem kanadischen Hackernetz aus Mailboxen auf Basis von FidoNet, das schließen sollte. Der Organisator verschwand vorher, und Moss lud kurzerhand die Mitglieder aller anderen Netze ein, an denen seine eigene Mailbox hing, dazu alle im IRC-Kanal #hack.
Den Namen erklärt Moss mit mehreren Anspielungen zugleich. Er wollte, anders als SummerCon oder HoHoCon, keine Jahreszeit im Namen. DEF CON steht im Militärjargon für Defense Condition, die Buchstaben DEF liegen auf der Telefontaste 3, ein Gruß an die Phreaks, und im Film WarGames wählt der Held aus Seattle im Spiel mit dem Militärrechner ausgerechnet Las Vegas als Ziel. Moss lebte in Seattle und plante eine Konferenz in Las Vegas.
Die Villages der DEF CON
Villages sind eigene Bereiche, in denen eine Gemeinschaft ihr Thema zeigt, mit Vorträgen, Workshops und Geräten zum Ausprobieren. Für die DEF CON 34 im August 2026 führt die Konferenz 38 Villages auf, von der Luftfahrt bis zur Wahltechnik.
Village | Worum es geht |
|---|---|
Lockpick Village | Schwachstellen von Schlössern, mit Übungsschlössern zum Selbstprobieren |
Voting Village | Sicherheit der Wahltechnik: Geräte, Software und Datenbanken |
Telecom Village | Angriffe auf Mobilfunknetze und ihre Signalisierungssysteme |
AI Village | Sicherheit von Sprachmodellen, etwa Prompt Injection |
Bug Bounty Village | Wie Prämienprogramme für gefundene Lücken arbeiten |
Social Engineering Community Village | Täuschung von Menschen statt Technik |
Die Villages machen die DEF CON zu einer Messe der Fachgebiete. Wer sich für ein einziges Thema interessiert, findet dort mehr als in jedem Vortragssaal, und die Leute, die daran arbeiten, sitzen am Tisch daneben.
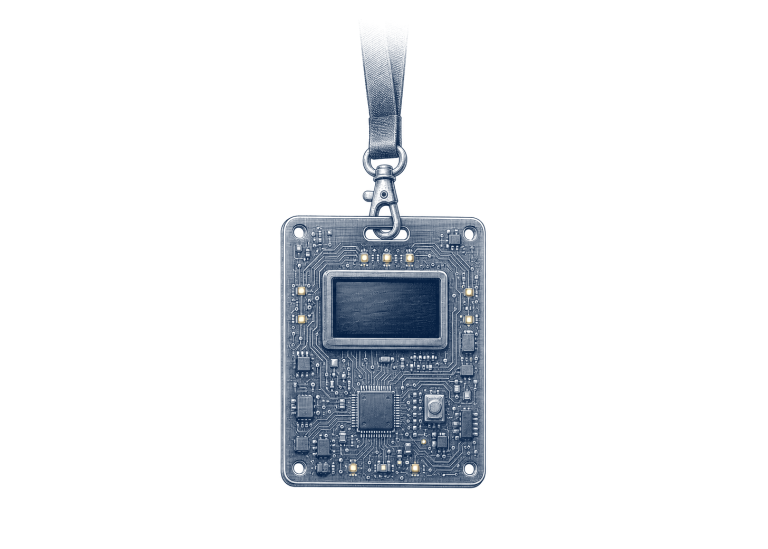
Badges: die Eintrittskarte der DEF CON als Platine
Der Eintrittsausweis der DEF CON kann ein Stück Elektronik sein. Von 2006 bis 2010 entwarf Joe Grand die Badges als künstlerisch gestaltete Platinen mit aktiven Bauteilen, und jedes Jahr wurden sie von Besuchern gehackt. Daraus wuchs eine eigene Szene, die sich #badgelife nennt.
Heute hat sie ein eigenes Village samt Museum mit Hunderten selbst gebauter Badges. Die höchste Auszeichnung ist das Black Badge für die Sieger ausgewählter Wettbewerbe, etwa Capture the Flag. Es berechtigt laut FAQ lebenslang zum freien Eintritt.
Spot the Fed: das Spiel der DEF CON mit den Behörden
Spot the Fed ist ein Spiel, bei dem Besucher mutmaßliche Bundesbeamte enttarnen. Die Regeln von 1995 sind auf der Website der DEF CON erhalten: Wer jemanden für einen Agenten hält, zeigt öffentlich auf ihn, die Umstehenden diskutieren, und nach einer formlosen Abstimmung gibt es zwei T-Shirts. Eins mit „I spotted the fed!“ für den Finder, eins mit „I am the fed!“ für den Enttarnten.
Der Witz funktioniert, weil die Behörden tatsächlich kommen; die FAQ warnt bis heute vor dem großen Anteil von Bundesbeamten im Publikum. Im Juli 2013, nach den Enthüllungen über die Überwachungsprogramme der US-Regierung, bat Moss die Behörden unter der Überschrift „Feds, we need some time apart“, in jenem Jahr fernzubleiben.
DEF CON, Black Hat und Chaos Communication Congress im Vergleich
Die DEF CON und der Chaos Communication Congress sind die beiden großen Szenetreffen, die eine in den USA, der andere in Deutschland.
Merkmal | DEF CON | Chaos Communication Congress |
|---|---|---|
Seit | 1993 | 1984 |
Ort | Las Vegas | Hamburg, mit Jahren in Berlin und Leipzig |
Termin | Ende Juli oder Anfang August | Zwischen Weihnachten und Neujahr |
Veranstalter | DEF CON Communications, Inc., gegründet von Jeff Moss | Chaos Computer Club, getragen von Freiwilligen |
Besucher | rund 30.000 (2019) | über 16.000 (Angabe zum 40C3) |
Eintritt | Ein Preis für alle, auch bar an der Tür | Vorverkauf in zwei Phasen über Voucher und offenen Verkauf |
Der Unterschied liegt im Selbstverständnis. Die DEF CON ist ein Unternehmen, das sich laut FAQ aus den Eintrittsgeldern trägt; der Chaos Communication Congress ist nichtkommerziell und wird von einem Verein ausgerichtet. Black Hat ist die Sicherheitskonferenz, die Moss neben der DEF CON besaß und 2005 an CMP Media verkauft hat.
Was die DEF CON nicht ist
Eine Veranstaltung für Zuschauer ohne technisches Interesse. Die FAQ sagt es offen: Wer sich nicht für Technik interessiert, ist dort vermutlich falsch. Einen Presseausweis bekommt, wer über Sicherheit schreibt oder für ein echtes Medium arbeitet, bezahlen muss er trotzdem. Rabatte gibt es nur für Helfer und Vortragende; Behörden und bekannte Hacker zahlen denselben Preis wie alle.
Ebenso wenig ist die DEF CON eine Zertifizierung. Wer dort war oder einen Vortrag gehört hat, hat damit keinen Nachweis über Können. Für Unternehmen, die einen Hacker beauftragen wollen, bleiben Vertrag und Referenzen der Maßstab; ein Bug-Bounty-Programm ist der geregelte Weg, die Szene an der eigenen Sicherheit arbeiten zu lassen.
Vorträge der DEF CON nachschauen
Die Vorträge stehen auf dem Medienserver der DEF CON, von DEF CON 1 bis heute. Die FAQ verweist dafür auf das eigene Archiv; während der Konferenz laufen ausgewählte Säle als Stream. Wer sich ein Bild machen will, ob die Konferenz zu den eigenen Interessen passt, fängt am besten dort an, mit den Vorträgen des letzten Jahres.
Den Laptop für die DEF CON vorbereiten
Mit frischem, aktuellem System und dem verschlüsselten Netz der Konferenz. Seit DEF CON 18 gibt es ein Funknetz mit WPA2, dessen Zugangsdaten bei der Anmeldung ausgegeben werden. Daneben läuft traditionell ein offenes Netz, in dem laut FAQ niemand kontrolliert, was passiert. Wir empfehlen dafür ein Gerät ohne Kundendaten, ohne gespeicherte Anmeldungen und mit allen Updates.
Kurioses von der DEF CON
Die Schlange an der Kasse hat einen eigenen Namen: LineCon. So heißt die Warteschlange für alle, die bar an der Tür zahlen, und die FAQ preist sie als Bonus an. Außerdem führt die FAQ unter den Hausregeln ausdrücklich auf, dass niemand sich die Haare anzünden oder brennende Signalfackeln in Aufzüge werfen soll.