



Ein Hacker ist jemand, der Technik über ihren vorgesehenen Zweck hinaus benutzt, mit Auftrag oder ohne. Im allgemeinen Sprachgebrauch meint das Wort den Angreifer, in der Fachwelt eher den Tüftler. Beide Bedeutungen sind in Gebrauch, und die Verwechslung ist der Grund für die meisten Missverständnisse.
- Hacker
Jemand, der Technik über ihren vorgesehenen Zweck hinaus benutzt, mit Auftrag oder ohne.
Beispiel: „Die Hacker kamen über ein veraltetes Plugin und blieben drei Wochen unbemerkt.“Auch: Unterschieden wird nach Hutfarbe. White Hat prüft mit Auftrag, Black Hat greift zum eigenen Vorteil an, Grey Hat sucht ohne Auftrag und meldet trotzdem.
Abgrenzung zum Cracker: Dieses Wort haben Teile der Szene vorgeschlagen, um den kriminellen Teil zu benennen. Durchgesetzt hat es sich außerhalb der Fachwelt nicht.
Was ein Hacker im Alltag tut
Er geht eine Kette entlang. Zuerst sieht er nach, was überhaupt erreichbar ist, dann sucht er einen Einstieg, danach mehr Rechte, dann einen Platz, an dem er bleiben kann. Der Schaden steht am Ende und nicht am Anfang.
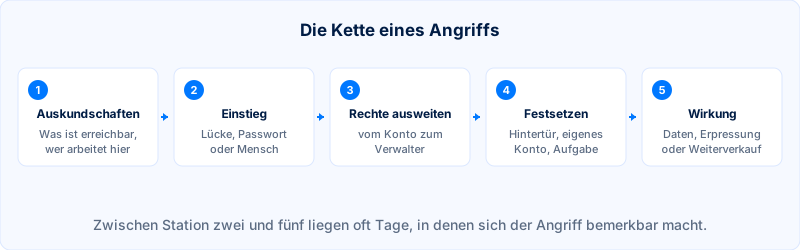
Diese Kette gilt für beide Seiten. Ein beauftragter Prüfer läuft sie im Penetrationstest genauso ab, hält aber vor der letzten Station an und schreibt stattdessen einen Bericht. Der Unterschied liegt im Auftrag und im Ziel, und selten im Werkzeug.
Welche Arten von Hackern unterschieden werden
Sechs Rollen, die sich nach Motiv und Rechtslage ordnen lassen.
Rolle | Motiv | Rechtlich |
|---|---|---|
White Hat | Lücken finden, damit sie geschlossen werden | Mit Auftrag oder im Rahmen eines Bug-Bounty-Programms zulässig |
Grey Hat | Neugier, Ruf, gelegentlich Geltungsdrang | Meldet oft brav und hat trotzdem keinen Auftrag |
Black Hat | Geld, Daten, Erpressung | Strafbar, von der ersten Abfrage an |
Hacktivist | Politische Botschaft | Strafbar, auch wenn das Ziel sympathisch erscheint |
Staatliche Gruppe | Spionage, Sabotage, Vorbereitung | Außerhalb des eigenen Zugriffs, Sache der Behörden |
Skriptkiddie | Ausprobieren, Aufmerksamkeit | Strafbar, auch mit fremdem Werkzeug und ohne Verständnis |
Daraus folgt eine unangenehme Einsicht: Die Mehrheit dessen, was eine Website trifft, kommt aus den beiden unteren Zeilen und ist vollautomatisch. Massenhafte Scans nach bekannten Lücken unterscheiden nicht zwischen einem Konzern und einem Handwerksbetrieb mit vierzig Seiten.
Woher das Wort Hacker kommt
Aus dem Modelleisenbahnclub des MIT. Dort hieß ein hack in den 1950er und 1960er Jahren eine Lösung, die elegant, überraschend und ein bisschen respektlos war; wer so etwas zustande brachte, war ein Hacker. Mit den ersten Großrechnern wanderte das Wort in die Informatik und von dort in die Presse, die es ab den 1980er Jahren für Einbrecher benutzte.
Die Szene hat sich dagegen gewehrt und den Begriff Cracker vorgeschlagen, ohne Erfolg. Geblieben ist eine doppelte Bedeutung: In einer Stellenanzeige steht Hacker für Können, in einer Schlagzeile für den Täter.
Was beim Hacken in Deutschland strafbar ist
Schon der Zugriff, nicht erst der Schaden. Paragraph 202a des Strafgesetzbuchs stellt das Ausspähen von Daten unter Strafe, also das Verschaffen von Zugang zu besonders gesicherten Daten; Paragraph 202b das Abfangen. Paragraph 202c, bekannt als Hackerparagraph, trägt die Überschrift „Vorbereiten des Ausspähens und Abfangens von Daten“ und stellt bereits das Beschaffen, Verbreiten oder Herstellen von Passwörtern und geeigneten Programmen unter Strafe, mit Freiheitsstrafe bis zu zwei Jahren oder Geldstrafe. Wer Daten löscht oder einen Betrieb lahmlegt, fällt zusätzlich unter die Paragraphen 303a und 303b.
Für Sicherheitsforschung ist das ein Problem, weil dieselben Werkzeuge für Prüfung und Angriff taugen. Das Bundesjustizministerium hat 2024 einen Entwurf vorgelegt, der gutgläubiges Suchen und Melden straffrei stellen soll, den Paragraphen 202c aber unangetastet lässt. Die Gesellschaft für Informatik hat im August 2026 ein Papier nachgelegt, das ihn ändern oder streichen will. Wer prüft, braucht bis dahin eines: einen schriftlichen Auftrag.
Wie Unternehmen legal von Hackern profitieren
Über drei Wege, die sich ergänzen. Ein Penetrationstest ist der beauftragte Angriff mit festem Umfang und Bericht. Ein Bug-Bounty-Programm setzt eine Prämie je Fund aus und steht allen offen. Und eine Meldestelle nimmt entgegen, was ohnehin jemand findet.
Für den dritten Weg gibt es ein Dateiformat. Unter /.well-known/security.txt liegt eine Textdatei, die sagt, wohin eine Meldung gehen soll.
Contact: mailto:security@example.de
Expires: 2027-12-31T23:59:59z
Preferred-Languages: de, en
Policy: https://example.de/sicherheit/
Der Aufwand dafür liegt bei zehn Minuten, und er entscheidet darüber, ob ein Fund bei der Geschäftsführung landet oder im Forum. Wichtig ist nur, dass hinter der Adresse jemand sitzt, der antwortet.
Was Hacker nicht sind
Keine Einzelgänger mit grünem Bildschirm. Die Erpressungsbranche arbeitet arbeitsteilig: Eine Gruppe verschafft Zugänge und verkauft sie, eine zweite vermietet die Schadsoftware, eine dritte verhandelt das Lösegeld. Das Knacken eines Passworts in wenigen Sekunden gehört ins Kino; in der Praxis steht am Anfang fast immer eine bekannte Lücke, ein geleaktes Passwort oder ein Mensch, siehe Social Engineering.
Ebenso wenig ist ein Angriff ein Ereignis von Minuten. Zwischen dem ersten Zugang und dem sichtbaren Schaden liegen oft Wochen, in denen sich jemand umsieht. Genau diese Zeit ist die Gelegenheit, ihn zu bemerken.
Eine Meldung von außen richtig behandeln
Erst danken, dann prüfen. Wer eine Lücke meldet, hat sie meist aus Interesse gefunden und erwartet eine Reaktion; eine Drohung mit dem Anwalt sorgt verlässlich dafür, dass der nächste Fund woanders landet. Üblich sind eine Eingangsbestätigung binnen weniger Tage, eine Einschätzung binnen zwei Wochen und eine Frist für die Behebung, siehe Sicherheitslücke. Geld fließt nur, wenn es vorher ausgelobt war.
Prüfen, ob die eigene Seite gerade angegriffen wird
An drei Stellen nachsehen. Im Zugriffsprotokoll häufen sich bei einem Angriff Anfragen auf Pfade, die es gar nicht gibt, oft mit 404 im Dutzend je Sekunde, dazu wiederholte 401 auf der Anmeldung. Im CMS fallen neue Benutzer, geänderte Rollen und frisch installierte Erweiterungen auf. Und auf dem Server verraten Dateien mit neuem Änderungsdatum, wo jemand geschrieben hat. Das Werkzeug dafür ist die Logfile-Analyse.
Einen Hacker beauftragen
Mit Vertrag, Umfang und Ansprechpartner. Geklärt gehören: welche Systeme geprüft werden, ob auf der Produktionsumgebung oder auf einer Kopie, in welchem Zeitfenster, wie mit gefundenen Kundendaten umzugehen ist und wer erreichbar ist, wenn etwas ausfällt. Ohne diese Papiere ist die Prüfung für beide Seiten eine Straftat, unabhängig von der Absicht.
Was der Chaos Computer Club damit zu tun hat
Er hat dem Wort im deutschen Sprachraum seine zweite Bedeutung gegeben. Gegründet wurde der Club bei einem Treffen am 12. September 1981 in den Räumen der Tageszeitung taz in Berlin. Bekannt wurde er in der Nacht vom 16. auf den 17. November 1984 mit dem Btx-Hack: Zwei Mitglieder buchten über eine fremde Kennung rund 135.000 Mark von der Hamburger Sparkasse auf eine eigene Btx-Seite um.
Das Geld gaben sie zurück, der Punkt war ein anderer: Der Betreiber hatte das System bis dahin für sicher erklärt. Aus dieser Mischung aus Vorführung und Rückgabe stammt die Hackerethik, die in der Szene bis heute zitiert wird.