



Ein Penetrationstest ist ein beauftragter Angriff auf das eigene System, um Lücken vor anderen zu finden. Beauftragt heißt: mit schriftlicher Erlaubnis, in einem festgelegten Umfang und zu einer vereinbarten Zeit.
- Penetrationstest
Ein beauftragter Angriff auf das eigene System, um Lücken vor anderen zu finden.
Beispiel: „Der Penetrationstest fand drei Wege in den geschützten Bereich.“Auch: Kurz Pentest. Je nach Vorwissen der Prüfer heißt die Spielart Black Box, Grey Box oder White Box.
Abgrenzung zum Schwachstellenscan: Der ist ein Werkzeug, das bekannte Muster sucht. Im Penetrationstest verkettet ein Mensch die Funde zu einem Weg hinein.
Wie ein Penetrationstest abläuft
In fünf Phasen, und die erste entscheidet über den Wert der letzten.
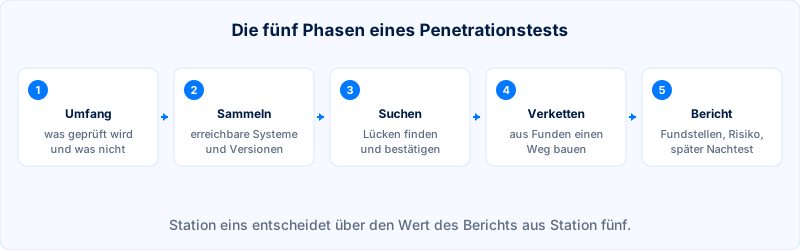
Die vierte Phase ist die, die den Unterschied zu einem Scan ausmacht. Drei Funde, die einzeln harmlos aussehen, ergeben zusammen den Weg zum Verwalterkonto: ein Benutzername aus einer Fehlermeldung, ein Formular ohne Begrenzung der Versuche und ein altes Konto, das niemand gelöscht hat. Der fünfte Schritt wird am häufigsten vergessen, dabei ist der Nachtest der einzige Beleg dafür, dass die Arbeit gewirkt hat.
Welche Arten von Penetrationstests es gibt
Vier, unterschieden nach dem Vorwissen der Prüfer.
Spielart | Was die Prüfer wissen | Wofür sie taugt |
|---|---|---|
Black Box | Nur die Adresse | Zeigt, was ein Fremder von außen erreicht |
Grey Box | Zugang wie ein normaler Kunde | Der häufigste Fall, prüft auch den Bereich hinter der Anmeldung |
White Box | Quellcode, Unterlagen, Zugänge | Findet am meisten je eingesetztem Tag |
Red Teaming | Ein Ziel statt eines Umfangs | Prüft die Erkennung im Haus, nicht nur die Technik |
Daraus folgt eine häufige Fehlentscheidung: Black Box wirkt am realistischsten und ist meist die teuerste Art, dieselben Funde zu bekommen. Wer ein Budget für zehn Tage hat, bekommt bei Grey oder White Box deutlich mehr dafür, weil die Prüfer die Zeit in die Tiefe stecken statt in das Erraten der Oberfläche.
Was einen Penetrationstest teuer oder günstig macht
Vier Größen, die im Angebot stehen sollten. Der Umfang, also die Zahl der Anwendungen, Rollen und Schnittstellen. Die Tiefe, vom automatisierten Durchlauf bis zur Prüfung der Geschäftslogik. Die Art des Vorwissens. Und die Frage, ob ein Nachtest enthalten ist.
Was den Preis nicht bestimmt, ist die Zahl der gefundenen Lücken; ein sauberer Bericht ohne kritische Funde ist dieselbe Arbeit. Wer nach Funden bezahlt, bekommt Funde, und zwar auch solche, die keine sind.
Was im Bericht eines Penetrationstests stehen muss
Fünf Dinge je Fund: wo er steckt, wie er sich reproduzieren lässt, was ein Angreifer damit erreicht, wie schwer er wiegt und was dagegen hilft. Dazu eine Zusammenfassung für die Geschäftsführung, die ohne Fachbegriffe auskommt, und eine Liste der Dinge, die geprüft wurden, ohne auffällig zu sein.
Die Einordnung folgt meist den OWASP Top 10 und einer Bewertungsskala. Wichtig ist der Unterschied zwischen technischer Schwere und Dringlichkeit im eigenen Betrieb: Eine mittelschwere Lücke im offenen Formular wiegt schwerer als eine kritische in einem Bauteil, das hinter der Anmeldung liegt.
Was ein Penetrationstest nicht leistet
Er ist eine Momentaufnahme. Geprüft wird der Stand eines bestimmten Tages, und schon der nächste Release kann eine neue Lücke mitbringen; eine Woche später erscheint ohnehin die nächste Meldung, siehe Sicherheitslücke. Deshalb ersetzt ein Test kein Patch-Management und keine laufende Beobachtung der Protokolle.
Er ist außerdem kein Zertifikat. Ein Bericht sagt, was an diesem Tag in diesem Umfang gefunden wurde; ein Siegel für die Website folgt daraus nicht. Und er findet nur, was im Umfang steht: Wer die Schnittstelle für die App aus dem Angebot streicht, bekommt dazu auch keine Funde.
Was rechtlich vor einem Penetrationstest zu klären ist
Die Erlaubnis, schriftlich. Ohne sie erfüllt die Prüfung den Tatbestand des Ausspähens von Daten, auch bei bester Absicht, siehe Hacker. Wer bei einem Dienstleister hostet, braucht dessen Zustimmung dazu; die großen Anbieter haben dafür eigene Formulare. Und wenn im Test echte Kundendaten sichtbar werden, gehört geregelt, was damit passiert, siehe DSGVO-konformes Hosting.
Einen Penetrationstest ausschreiben
Mit einer Seite Text, die fünf Fragen beantwortet. Was wird geprüft, in welcher Umgebung, mit welchem Vorwissen, in welchem Zeitfenster und wer ist Ansprechpartner? Dazu die Bitte um ein Angebot mit Tagen statt Pauschale, um einen Beispielbericht und um die Zusage, dass ein Nachtest enthalten ist. Ein Anbieter, der ohne Rückfragen ein Festpreisangebot schickt, hat den Umfang nicht verstanden.
Den Bericht abarbeiten
In der Reihenfolge der Ausnutzbarkeit und nicht der Punktzahl. Alles, was ohne Anmeldung aus dem Netz erreichbar ist, kommt zuerst; dann die Funde hinter der Anmeldung; dann die Hinweise auf Härtung. Jeder Punkt bekommt einen Namen und ein Datum. Was sich nicht schnell beheben lässt, wird vorübergehend abgeschirmt, etwa über eine Web Application Firewall. Am Ende steht der Nachtest, und erst dessen Ergebnis geht an die Geschäftsführung.
Zwischen Penetrationstest und Schwachstellenscan wählen
Nach Reife und Budget. Wer noch nie geprüft hat, findet mit einem Scanner die offensichtlichen Dinge günstig: fehlende Updates, offene Dienste, bekannte Lücken in Erweiterungen. Ein Penetrationstest lohnt sich, sobald diese Schicht sauber ist, denn er findet das, was kein Werkzeug sieht: Fehler in der Geschäftslogik, Rechte, die zu weit reichen, und Wege, die erst durch Verkettung entstehen. In der Praxis läuft der Scanner laufend und der Test einmal im Jahr.