



Eine Sicherheitslücke ist ein Fehler in Software oder Konfiguration, über den sich etwas tun lässt, das nicht vorgesehen ist. Sie entsteht beim Programmieren, beim Einrichten oder beim Zusammenspiel zweier Teile, die einzeln in Ordnung sind.
- Sicherheitslücke
Ein Fehler in Software oder Konfiguration, über den sich etwas tun lässt, das nicht vorgesehen ist.
Beispiel: „Die Sicherheitslücke saß in einem Plugin, das auf 400 Seiten lief.“Auch: Im Fachgebrauch heißt sie Schwachstelle oder, englisch, Vulnerability. Bekannte Lücken bekommen eine Nummer nach dem Muster CVE-2026-12345.
Abgrenzung zum Exploit: Die Lücke ist der Fehler. Der Exploit ist der Weg, ihn auszunutzen.
Wie eine Sicherheitslücke bekannt wird
In fünf Stationen, und die Reihenfolge entscheidet darüber, wie viel Zeit Betreiber haben.
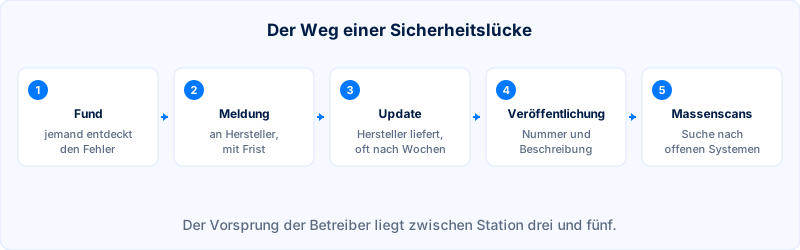
Zwischen Fund und Veröffentlichung liegt die verantwortungsvolle Offenlegung: Wer etwas findet, meldet es dem Hersteller und setzt eine Frist, üblich sind neunzig Tage. Der Vorsprung für Betreiber liegt zwischen dem Update und den ersten Massenscans, und er ist kurz. Wird eine Lücke vorher öffentlich oder schon angegriffen, entfällt er ganz, siehe Zero-Day-Lücke.
Die Menge ist der eigentliche Punkt. Das BSI zählt in seinem Lagebericht durchschnittlich 119 neue Schwachstellen pro Tag, rund ein Viertel mehr als im Zeitraum davor.
Was die CVE-Nummer einer Sicherheitslücke bedeutet
Sie ist der Name, auf den sich alle einigen. CVE steht für Common Vulnerabilities and Exposures, ein Verzeichnis, das seit 1999 besteht. Die Nummer besteht aus dem Kürzel, dem Jahr der Vergabe und einer laufenden Zahl; vergeben wird sie von benannten Stellen, meist den Herstellern selbst.
Für die Praxis heißt das zweierlei. Erstens lässt sich mit der Nummer suchen, statt mit Beschreibungen zu hantieren, die in jeder Meldung anders lauten. Zweitens sagt eine CVE-Nummer nichts über die Dringlichkeit; sie bedeutet nur, dass jemand den Fehler aufgeschrieben hat.
Wie dringend eine Sicherheitslücke ist
Die gängige Bewertung heißt CVSS und drückt die Technik in einer Zahl von 0 bis 10 aus, seit der Fassung 4.0 aus dem Jahr 2023 mit mehr Zwischentönen.
CVSS-Wert | Einstufung | Was das im Betrieb heißt |
|---|---|---|
9,0 bis 10,0 | Kritisch | Sofort handeln, notfalls das Bauteil abschalten |
7,0 bis 8,9 | Hoch | In Tagen einspielen, bei Angriffscode sofort |
4,0 bis 6,9 | Mittel | Im nächsten geplanten Fenster |
0,1 bis 3,9 | Niedrig | Mitlaufen lassen, Aufwand abwägen |
Daraus folgt die wichtigste Einschränkung: Die Zahl bewertet die Lücke und kennt den eigenen Betrieb nicht. Dazu kommen zwei Fragen, die schwerer wiegen. Ist das betroffene Bauteil überhaupt im Einsatz? Und wird die Lücke bereits angegriffen? Die US-Behörde CISA führt dafür eine Liste der nachweislich ausgenutzten Lücken; 2025 kamen dort 245 neue dazu, ein Fünftel mehr als im Jahr davor, womit die Liste auf rund 1.500 Einträge wuchs. Gemessen an allen veröffentlichten Lücken ist das ein kleiner Teil, und genau dieser Teil ist der dringende.
Was die Meldepflicht aus dem Cyber Resilience Act verlangt
Seit dem 11. September 2026 müssen Hersteller von Produkten mit digitalen Elementen aktiv ausgenutzte Schwachstellen melden, und zwar an die zuständige Stelle des Mitgliedstaats und an die europäische Agentur ENISA. Die Frühwarnung ist binnen 24 Stunden fällig, eine ausführlichere Meldung binnen 72 Stunden, ein Abschlussbericht folgt später. Die übrigen Pflichten der Verordnung, darunter die Kennzeichnung, greifen ab Dezember 2027.
Für eine Agentur und ihre Kunden ist die Abgrenzung wichtig: Betroffen sind Hersteller von Produkten, nicht jeder Betreiber einer Website. Wer allerdings Software ausliefert, ein Gerät mit Weboberfläche verkauft oder eine Erweiterung veröffentlicht, fällt in den Anwendungsbereich und braucht einen Prozess, der innerhalb eines Tages greift.
Was eine Sicherheitslücke nicht ist
Kein Angriff und kein Schaden. Eine gemeldete Lücke in einer Software, die im eigenen Haus gar nicht läuft, ist eine Nachricht und keine Aufgabe; eine Lücke in einem Bauteil, das hinter der Anmeldung liegt, ist etwas anderes als eine im offenen Formular. Wer jede Meldung gleich behandelt, verbraucht die Aufmerksamkeit an der falschen Stelle.
Umgekehrt ist auch der Umkehrschluss falsch: Keine Meldung heißt nicht, dass es keine Lücke gibt. Software, für die niemand mehr Nummern vergibt, weil der Hersteller verschwunden ist, erscheint in keiner Liste und ist trotzdem offen. Ein unterbrochener Update-Pfad ist deshalb eine Lücke für sich.
Herausfinden, ob die eigene Website betroffen ist
Über die Liste der eigenen Bauteile. Für ein CMS zeigt die Übersicht der Erweiterungen Fassung und Stand, und die Paketverwaltung beantwortet dieselbe Frage für den Programmcode.
# PHP-Projekt: bekannte Lücken in den Abhängigkeiten
composer audit

# JavaScript-Projekt: dasselbe für npm
npm audit --omit=dev
Beide Befehle vergleichen die eingesetzten Fassungen mit einer Schwachstellendatenbank und nennen die betroffenen Abhängigkeiten samt dem Stand, der behebt. Wer das regelmäßig laufen lässt, braucht keine Meldung abzuwarten.
Eine Meldung über eine Sicherheitslücke bewerten
Mit vier Fragen in dieser Reihenfolge: Läuft das Bauteil bei uns? In welcher Fassung? Ist die Lücke aus dem Netz ohne Anmeldung erreichbar? Gibt es Angriffscode? Erst wenn die ersten beiden Fragen mit Ja beantwortet sind, lohnt der Blick auf die Bewertung. Das Ergebnis gehört in dieselbe Liste wie die übrigen Aufgaben, mit einem Termin, siehe Patch-Management.
Was zu tun ist, wenn es kein Update gibt
Den Weg dorthin abschneiden. Möglich ist das oft ohne den Hersteller: die betroffene Funktion abschalten, den Zugang auf bekannte Adressen begrenzen, eine Regel in der Web Application Firewall setzen, das Bauteil hinter eine Anmeldung legen. Solche Maßnahmen sind Übergangslösungen und gehören mit einem Datum versehen, an dem jemand nachsieht, ob inzwischen ein Update vorliegt. Bleibt es dauerhaft aus, ist der Austausch die eigentliche Antwort.