



Ein Drittland (DSGVO) ist ein Staat außerhalb von Europäischer Union und Europäischem Wirtschaftsraum. Die DSGVO definiert den Begriff nicht ausdrücklich, regelt aber in Kapitel V, Art. 44 bis 49, wann personenbezogene Daten dorthin übermittelt werden dürfen. Jede Übermittlung ist danach nur zulässig, wenn Verantwortlicher und Auftragsverarbeiter die Bedingungen dieses Kapitels einhalten.
- Drittland (DSGVO)
Ein Staat außerhalb von EU und EWR; wer personenbezogene Daten dorthin übermittelt, braucht eine Grundlage aus Kapitel V DSGVO.
Beispiel: „Weil der Support des Tools aus einem Drittland auf die Daten zugreift, brauchten wir Standardvertragsklauseln.“Auch: Drittstaat, engl. third country.
Abgrenzung zum EWR: Norwegen, Island und Liechtenstein wenden die DSGVO seit Juli 2018 über einen Beschluss des EWR-Ausschusses an und sind kein Drittland.
Drei Stufen für die Übermittlung in ein Drittland
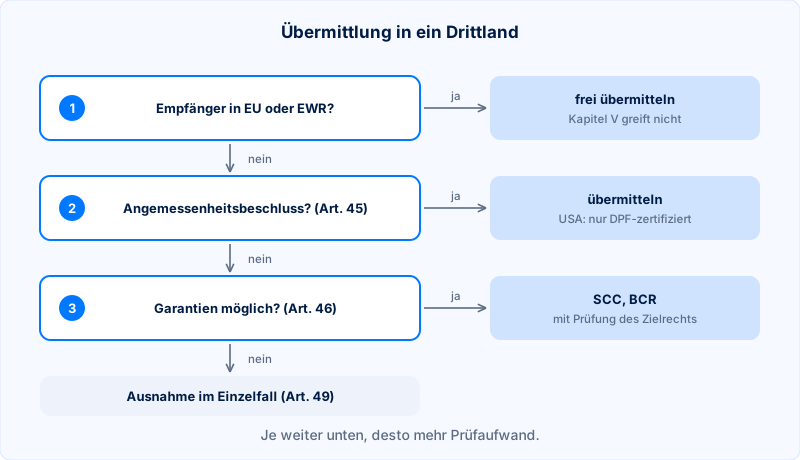
Kapitel V kennt eine feste Reihenfolge. Hat die Kommission dem Land ein angemessenes Schutzniveau bescheinigt, fließen die Daten ohne weitere Genehmigung (Art. 45). Fehlt ein solcher Beschluss, braucht es geeignete Garantien, meist Standardvertragsklauseln (Art. 46). Erst wenn beides fehlt, greifen Ausnahmen für Einzelfälle wie eine ausdrückliche Einwilligung (Art. 49).
Welche Drittländer als sicher gelten
Laut Kommission haben unter anderem die Schweiz, das Vereinigte Königreich, Japan, Kanada, Israel, Neuseeland, Südkorea und seit dem 26. Januar 2026 Brasilien einen Angemessenheitsbeschluss. Der für das Vereinigte Königreich wurde am 19. Dezember 2025 erneuert. Die USA gelten nur für Organisationen als sicher, die nach dem EU-US Data Privacy Framework zertifiziert sind.
Wann eine Übermittlung in ein Drittland vorliegt
Der Europäische Datenschutzausschuss nennt drei Merkmale: Der Absender unterliegt der DSGVO, er macht die Daten einem anderen zugänglich, und dieser sitzt in einem Drittland, egal ob er selbst unter die DSGVO fällt. Ein Server in Frankfurt schließt eine Übermittlung deshalb nicht aus, wenn der Support aus den USA auf die Daten zugreift. Mehr dazu im Eintrag Verarbeitungsort.