



Eine Certificate Authority ist die Stelle, die digitale Zertifikate ausstellt und für ihre Richtigkeit einsteht. Auf Deutsch heißt sie Zertifizierungsstelle, abgekürzt CA.
- Certificate Authority
Die Stelle, die digitale Zertifikate ausstellt und für ihre Richtigkeit einsteht.
Beispiel: „Die Certificate Authority prüft, ob der Antragsteller über die Domain verfügt, und stellt dann aus.“Auch: Zertifizierungsstelle, CA. Eine Stelle, die im Auftrag einer anderen die Prüfung übernimmt, heißt Registration Authority.
Abgrenzung zur Public Key Infrastructure: Die PKI ist das ganze Gebäude aus Regeln, Verfahren und Stellen. Die CA ist die Stelle darin, die unterschreibt.
Wie eine Certificate Authority prüft
In drei Stufen, die sich im Aufwand und im Preis unterscheiden. Bei der einfachsten prüft sie nur, ob der Antragsteller über die Domain verfügt, etwa über einen Eintrag im DNS oder eine Datei auf dem Server. Bei der mittleren prüft sie zusätzlich die Existenz der Organisation, bei der höchsten deren Identität und Anschrift. Für die Verschlüsselung macht das keinen Unterschied; sie unterscheidet sich nur in dem, was im Zertifikat steht.
Woher das Vertrauen kommt
Aus einer Liste im Betriebssystem und im Browser. Dort stehen die Wurzelzertifikate der anerkannten Stellen, und alles, was sich auf eine dieser Wurzeln zurückführen lässt, gilt als gültig. Wer in diese Liste aufgenommen werden will, muss sich regelmäßig prüfen lassen; wer herausfliegt, ist erledigt. Das ist der ganze Mechanismus, und er beruht darauf, dass die Hersteller von Browsern und Betriebssystemen die Liste pflegen.
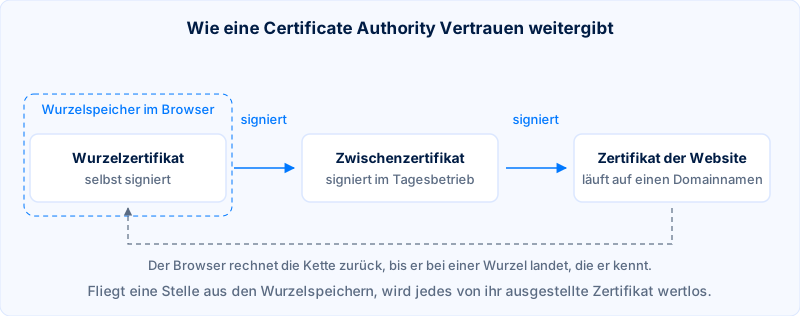
Zwischen Wurzel und Website liegt im Normalfall noch eine Zwischenstufe. Sie erledigt das Tagesgeschäft, während der private Schlüssel der Wurzel abgeschottet bleibt; fällt die Zwischenstufe aus, lässt sie sich zurückziehen, ohne die Wurzel anzutasten. Mehr dazu bei der Public Key Infrastructure.
Was passiert, wenn eine Stelle Fehler macht
Sie verliert ihre Grundlage, oft binnen Monaten. In der Geschichte des Webs sind mehrere Zertifizierungsstellen aus den Listen entfernt worden, nachdem sie Zertifikate auf fremde Namen ausgestellt oder eigene Regeln gebrochen hatten; sämtliche von ihnen ausgestellten Zertifikate wurden dadurch wertlos. Für Betreiber heißt das: Ein Zertifikat ist eine laufende Abhängigkeit, und ein geplanter Wechsel der Stelle sollte ohne Umbau möglich sein.